
דו"ח: 88 שגיאות מערכת ביממה אחת חושפות את מצב ה-IT בעסקים קטנים
נתוני ניטור ממערכת XIT חושפים כי 100% מהמחשבים במדגם סובלים מהתראות פעילות, כאשר שגיאות יומן אירועים חוזרות מהוות נורת אזהרה לתקלות עתידיות.
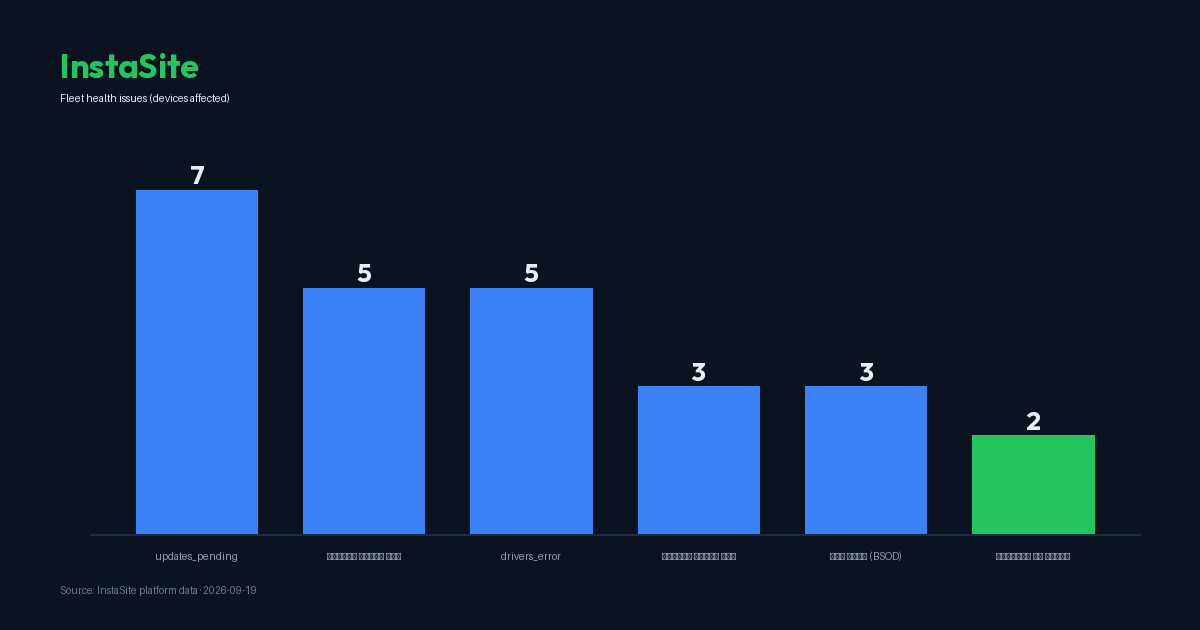
ניתוח נתוני ניטור אנונימיים ממערכת XIT חושף תמונה מדאיגה בנוגע ליציבות התפעולית והחוסן הדיגיטלי של עסקים קטנים בישראל. על פי המדגם, הכולל 12 נקודות קצה מנוטרות, נמצא כי בכל המחשבים ללא יוצא מן הכלל (100%) קיימת לפחות התראה פעילה אחת המעידה על כשל טכני, בעיית אבטחה או עומס משאבים. הממצא הבולט ביותר מצביע על הצטברות של 88 שגיאות מערכת ביומן האירועים (Event Viewer) בתוך 24 שעות בלבד בכלל הצי, נתון המהווה אינדיקטור מוקדם לקריסות מערכת עתידיות לפני שהמשתמש הקצה מרגיש בהן.
שגיאות מערכת כסימן מקדים לכשל תפעולי
בעולם ה-IT, יומן האירועים של מערכת ההפעלה משמש כ"קופסה השחורה" של המחשב. הצטברות של 88 שגיאות ביממה בצי של 12 מחשבים בלבד אינה מקרית; היא מעידה על קונפליקטים בתוכנה, דרייברים פגומים או כשלים בחומרה שטרם הבשילו לכדי קריסה סופית. עבור עסק קטן, שגיאות אלו הן 'רעש לבן' שקוף, אך מבחינה מקצועית הן אזהרה מוקדמת. כאשר המערכת מתעדת שגיאות חוזרות ונשנות, גדלה ההסתברות להופעת "המסך הכחול" (BSOD) – אירוע שאכן תועד 9 פעמים ב-30 הימים האחרונים בקרב המחשבים במדגם.
מעבר לשגיאות הלוג, הנתונים מראים כי 42% מהמחשבים סובלים משגיאות דרייברים (Drivers Error) ו-17% חוו כיבויים לא צפויים. חוסר היציבות הזה מתבטא גם בזמן הריצה (Uptime): זמן הריצה הממוצע בין אתחולים עומד על 248 שעות, כאשר שני מחשבים לא אותחלו מעל 720 שעות (חודש רצוף). אי-ביצוע אתחול מונע ממערכת ההפעלה לנקות זיכרון מטמון ולסיים התקנת עדכוני אבטחה קריטיים, מה שמחמיר את שחיקת המשאבים. צריכת הזיכרון (RAM) הממוצעת עומדת על 64%, אך 42% מהמחשבים נמצאים תחת עומס גבוה, מה שמוביל להאטה משמעותית בפריון העבודה.
פער אבטחה: פגיעויות מנוצלות ומערכות ללא תמיכה
היבט האבטחה במדגם חושף סיכונים ממשיים לחדירה וגניבת מידע. במערכת נוטרו 231 ממצאי פגיעות פתוחים על פני 12 מחשבים, המורכבים מ-28 מזהי CVE ייחודיים. מתוכם, 17 פגיעויות כבר הוגדרו על ידי סוכנות הסייבר האמריקאית (CISA) ככאלו שנוצלו בפועל בטבע (Known Exploited Vulnerabilities). אחת הפגיעויות המדאיגות ביותר היא CVE-2025-0411 בתוכנת 7-Zip, עם הסתברות ניצול של 67.1% וציון חומרה של 7.0. פגיעות נוספת שנמצאה היא בתוכנת Notepad++ (CVE-2025-15556), המדגישה כי גם כלים תמימים לכאורה מהווים וקטור תקיפה אם אינם מעודכנים.
המצב מחמיר כאשר בוחנים את גיל הפגיעויות: הפגיעות הוותיקה ביותר שטרם טופלה היא CVE-2020-0878 בדפדפן Microsoft Edge, שנמצאת בקטלוג הניצול של CISA עוד משנת 2021. העובדה שפגיעה כזו נותרת פתוחה במשך שנים מעידה על כשל בתהליכי ה-Patch Management. בנוסף, 25% מהמחשבים (3 מתוך 12) מריצים מערכות הפעלה שיצאו מתמיכה (Windows 10 ומטה בגרסאות ישנות או מערכות קודמות), מה שאומר שהם חשופים לצמיתות לפרצות אבטחה חדשות ללא תקווה לעדכון רשמי מהיצרן.
המשמעות העסקית והמלצות המומחים
עבור בעל עסק קטן, מחשב שאינו מתוחזק אינו רק מטרד טכני אלא סיכון כלכלי. דיסק קשיח כמעט מלא (ממצא שהופיע ב-8% מהמחשבים) או עומס זיכרון קיצוני גורמים לאובדן שעות עבודה מצטברות של עובדים. עם זאת, הסיכון המשמעותי ביותר טמון ב-58% מהמחשבים הממתינים לעדכוני מערכת וב-8% שבהם חומת האש (Firewall) כבויה. במצב כזה, העסק חשוף למתקפות כופרה שעלולות להשבית את הפעילות לחלוטין.
ההמלצה המקצועית העולה מנתוני XIT היא אימוץ גישה פרואקטיבית: אין להמתין לקריסת המחשב כדי לטפל בו. ניטור קבוע של יומן האירועים יכול לאפשר לטכנאי IT לזהות את 88 השגיאות היומיות ולפתור אותן לפני שהן הופכות למסך כחול. בנוסף, יש להקפיד על סגירת פגיעויות (Patching) תוך 30 יום לכל היותר מרגע גילוין, במיוחד עבור תוכנות צד שלישי כמו 7-Zip ודפדפנים, המהוות את קו ההגנה הראשון מול רשת האינטרנט. מחשבים שיצאו מתמיכה חייבים לעבור שדרוג חומרה או מערכת הפעלה באופן מיידי כדי למנוע פרצה שאין לה תרופה.