
דו"ח IT: כ-85% מהמחשבים בעסקים קטנים פועלים עם התראות אבטחה פעילות
נתוני ניטור ממערכת XIT חושפים פערים משמעותיים בתחזוקת תחנות קצה, כולל חשיפה לפרצות אבטחה קריטיות ושימוש במערכות הפעלה ללא תמיכה.
מצב התחזוקה והאבטחה של מחשבים בעסקים קטנים בישראל נמצא בנקודת תורפה משמעותית, כך עולה מנתוני ניטור אנונימיים של מערכת XIT. על פי המדגם, הכולל 13 נקודות קצה מנוטרות, נמצא כי 11 מתוך 13 מחשבים (כ-85%) פועלים עם התראה פעילה אחת לפחות. הנתונים מצביעים על פער ניכר בין הצורך המבצעי ברציפות עסקית לבין המצב בפועל בשטח, כאשר רק 8% מהמחשבים הוגדרו כתקינים לחלוטין וללא התראות במדידה האחרונה.
פער עדכוני האבטחה: חשיפה לפרצות מנוצלות בטבע
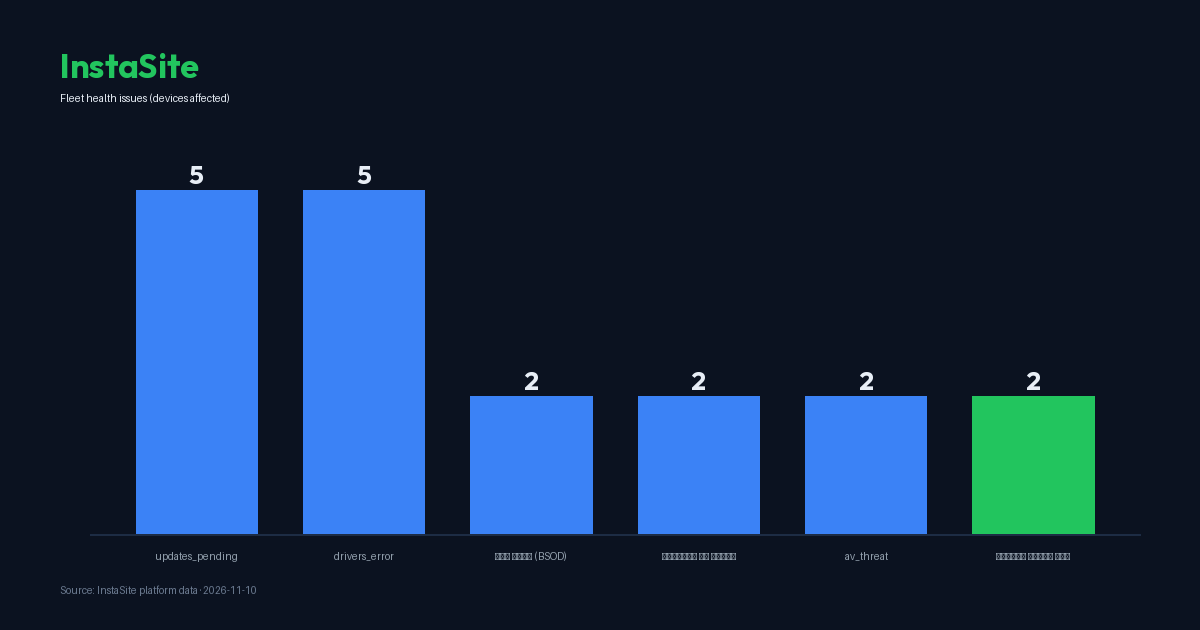
אחד הממצאים המדאיגים ביותר בדו"ח נוגע לניהול העדכונים והפגיעויות. על פי הנתונים, 5 מתוך 13 מחשבים ממתינים לעדכוני מערכת, כאשר בסך הכל קיימים 7 עדכונים ממתינים בצי המחשבים המנוטר. למרות שהמספר נראה קטן נומינלית, המשמעות עבור עסק קטן היא קריטית: מחשב שאינו מעודכן מהווה שער כניסה פוטנציאלי להתקפות כופרה וניצול פרצות ידועות.
מודיעין הפגיעויות, שהוצלב מול מאגרי המידע הבינלאומיים CISA KEV ו-NVD, זיהה 240 ממצאי פגיעות פתוחים על פני 12 מחשבים, הכוללים 28 מזהי CVE ייחודיים. מתוכם, 17 פגיעויות כבר נוצלו בפועל "בטבע" לפי קטלוג ה-KEV של CISA. בין הממצאים הבולטים ניתן למצוא את CVE-2025-0411 בתוכנת 7-Zip עם הסתברות ניצול גבוהה של 47.6%, ופגיעויות בתוכנות נפוצות כמו Notepad++. העובדה כי קיימת פגיעות פתוחה משנת 2020 (CVE-2020-0878) בדפדפן Microsoft Edge מעידה על כשל מתמשך בתהליכי העדכון האוטומטיים והידניים כאחד.
בנוסף, 3 מתוך 13 המחשבים במדגם מריצים מערכות הפעלה שיצאו מתמיכה (Windows 10 ומטה בגרסאות מסוימות או ישנות יותר). מחשבים אלו לא יקבלו עוד עדכוני אבטחה לעולם, מה שהופך אותם למטרות קלות עבור תוקפים המנצלים חולשות ברמת הקרנל או פרוטוקולי התקשורת של מערכת ההפעלה.
יציבות מערכתית וביצועים: יותר מסתם איטיות
מעבר להיבטי האבטחה, הנתונים חושפים בעיות בתחזוקה השוטפת המשפיעות על הפריון העסקי. 38% מהמחשבים סובלים משגיאות דרייברים (drivers_error) ושיעור דומה ממתין לעדכונים כלליים. ב-30 הימים האחרונים נרשמו 5 אירועי "מסך כחול" (BSOD) בצי המחשבים, וביממה האחרונה בלבד תועדו 120 שגיאות מערכת ביומן האירועים (Event Viewer).
נתוני הביצועים מראים כי צריכת הזיכרון (RAM) הממוצעת עומדת על 52%, אך מחשב אחד נמצא בעומס קריטי של מעל 85%, מצב המוביל להאטה משמעותית בעבודה. כמו כן, זמן הריצה הממוצע בין אתחולים עומד על 197 שעות, כאשר מחשב אחד לא אותחל מעל 720 שעות (כחודש ימים). אי-ביצוע אתחול מונע ממערכת ההפעלה להחיל עדכוני אבטחה קריטיים המצריכים רסטרט, ומצטברות בו שגיאות זיכרון שעלולות להוביל לקריסה פתאומית.
נושא שטח הדיסק מהווה אף הוא סיכון: מחשב אחד נמצא עם פחות מ-15% שטח פנוי. דיסק מלא אינו רק בעיית אחסון, הוא עלול למנוע כתיבת קבצי לוג של מערכות אבטחה, לעצור עדכוני תוכנה ולהוביל לשחיתות נתונים (Data Corruption) במקרה של כיבוי לא צפוי.
המשמעות העסקית והמלצות מקצועיות
עבור עסק קטן, כל מחשב שאינו תקין מייצג אחוז ניכר מכוח העבודה. פער עדכוני האבטחה שנמצא במדגם XIT חושף את העסקים לסיכונים שאינם תיאורטיים בלבד. תוקפי כופרה מחפשים בדיוק את אותם מחשבים שאינם מעודכנים או כאלו המריצים תוכנות צד-שלישי ישנות כמו 7-Zip או Notepad++ עם פגיעויות ידועות, כדי להשיג דריסת רגל ראשונית ברשת הארגונית.
ההקשר המקצועי מלמד כי תחזוקה מונעת היא זולה ופשוטה משמעותית מטיפול באירוע סייבר או בשחזור מידע מדיסק פגום. המלצות המומחים כוללות מעבר למערכות הפעלה נתמכות בלבד, החלת מדיניות עדכונים אוטומטית הכוללת אתחול שבועי מתוזמן, וניטור רציף של בריאות הדיסק והמעבד. בעסק שבו 15% מהמחשבים סובלים מכיבויים לא צפויים או איומי אנטי-וירוס פעילים (av_threat), הסיכון לאובדן מידע ופגיעה במוניטין מול לקוחות הוא ממשי ויומיומי.
לסיכום, הנתונים מראים כי רמת החשיפה של עסקים קטנים בישראל גבוהה מהרצוי. השילוב בין מערכות הפעלה מיושנות, חוסר באתחולים תקופתיים ופער בעדכוני אבטחה קריטיים יוצר קרקע פורייה לתקלות טכניות ומתקפות סייבר שיכולות להימנע באמצעות ניהול IT הדוק ועקבי.