
נתוני XIT: רק 17% ממחשבי העסקים הקטנים בישראל מוגדרים כתקינים
מדגם ניטור חושף הזנחה בתחזוקת IT בקרב עסקים קטנים, עם פגיעויות אבטחה קריטיות שנוצלו בטבע וזמני ריצה ממושכים ללא אתחול.
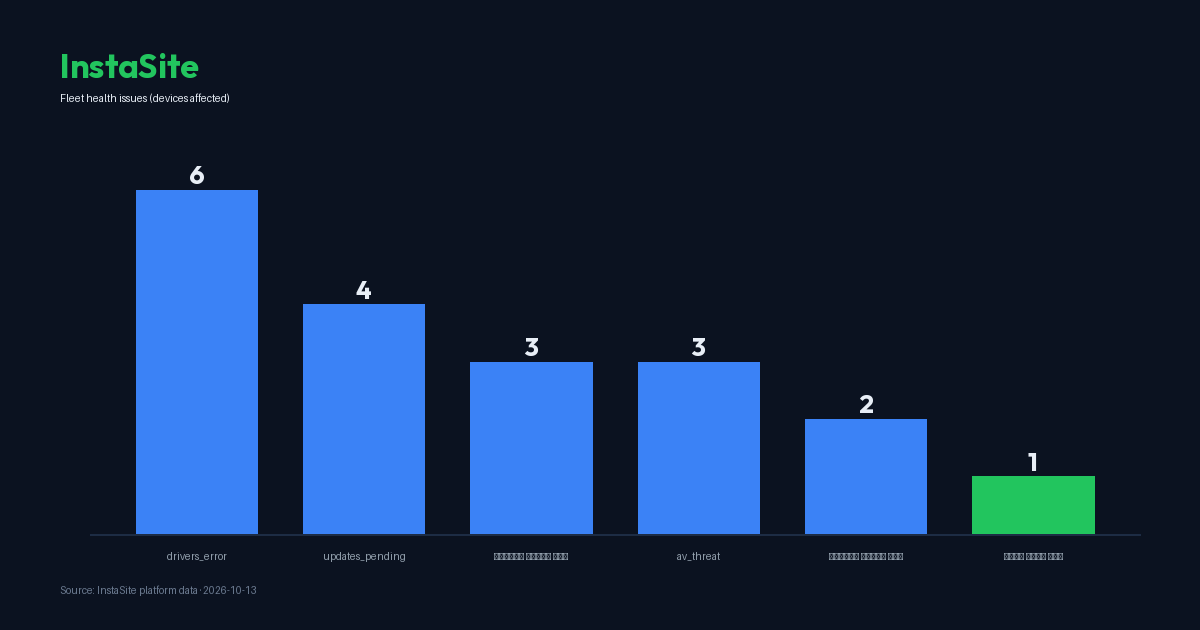
נתונים חדשים ממערכת הניטור XIT חושפים תמונת מצב מדאיגה בנוגע לחוסן הטכנולוגי של עסקים קטנים בישראל. על פי מדגם עדכני שבוצע בקרב 12 נקודות קצה, נמצא כי רק 17% מהמחשבים מוגדרים כתקינים לחלוטין וללא התראות פעילות. המשמעות היא שמרבית המחשבים המשרדיים (כ-83%) סובלים מבעיות תפעוליות, כשלים בחומרה או חורי אבטחה חמורים שעלולים להוביל להשבתת העסק או לדליפת מידע רגיש.
הממצאים מצביעים על כך ש-10 מתוך 12 מחשבים מציגים לפחות התראה פעילה אחת. הבעיה הנפוצה ביותר היא שגיאות במנהלי התקנים (Drivers), המופיעה ב-50% מהמחשבים במדגם. מעבר להיבט הטכני, שגיאות דרייברים גורמות לעיתים קרובות לחוסר יציבות של המערכת, איטיות וקריסות פתאומיות, מה שפוגע ישירות בפריון העבודה של העובדים. בנוסף, 33% מהמחשבים ממתינים לעדכוני מערכת שלא הותקנו, מצב שמותיר את הארגון חשוף לפרצות שחלקן כבר תוקנו על ידי היצרניות.
חורי אבטחה קריטיים ופגיעויות מנוצלות בטבע
היבט האבטחה במדגם מעורר סימני שאלה כבדים. על פי נתוני הניטור, קיימים 230 ממצאי פגיעות פתוחים על פני 12 המחשבים, הכוללים 28 קודי פגיעות (CVE) ייחודיים. חמור מכך, 17 מתוך הפגיעויות הללו מופיעות ברשימת ה-KEV של סוכנות הסייבר האמריקאית (CISA), מה שאומר שמדובר בפרצות אבטחה שנוצלו בפועל על ידי תוקפים בטבע. אחת הפגיעויות הוותיקות ביותר שנותרו פתוחות היא CVE-2020-0878 בדפדפן Microsoft Edge, פגיעה שמוכרת כבר משנת 2021 אך טרם טופלה בתחנות הקצה שנבדקו.
הסיכון אינו תיאורטי בלבד. המערכת זיהתה פגיעות קריטית בתוכנת 7-Zip (CVE-2025-0411) עם ציון חומרה CVSS של 7.0 והסתברות ניצול גבוהה במיוחד של 67.1%. תוכנות פופולריות כמו Notepad++ נמצאו גם הן עם פגיעויות (CVE-2025-15556). כאשר תוכנות יומיומיות נותרות ללא עדכון, הן הופכות לנקודת כניסה נוחה עבור גורמים עוינים. בנוסף, 17% מהמחשבים במדגם מריצים מערכות הפעלה שיצאו מתמיכה (Windows 10 ומטה בגרסאות ישנות או מערכות קודמות), מה שאומר שהם לא יקבלו עוד עדכוני אבטחה לעולם, עובדה ההופכת אותם למטרה קלה להתקפות כופר.
שחיקת חומרה והזנחת תחזוקה שוטפת
מעבר לאיומי הסייבר, המדגם מציג הזנחה בתחזוקה הפיזית והלוגית של המחשבים. זמן הריצה הממוצע בין אתחולים עומד על 293 שעות, כאשר מחשב אחד במדגם לא אותחל מעל 720 שעות (חודש ימים). היעדר אתחול מונע התקנת עדכוני אבטחה קריטיים וגורם לצבירת שגיאות בזיכרון המערכת. נתוני הביצועים מראים כי צריכת הזיכרון (RAM) הממוצעת עומדת על 61%, אך 25% מהמחשבים סובלים מעומס זיכרון גבוה באופן קבוע, מה שמוביל לאיטיות משמעותית בעבודה השוטפת.
נתונים נוספים מראים כי 8% מהמחשבים סובלים מדיסק קשיח כמעט מלא (פחות מ-15% שטח פנוי). דיסק מלא אינו רק בעיית אחסון, אלא גורם ישיר לכשלים בכתיבת נתונים ולמניעת עדכוני מערכת. בשילוב עם העובדה שב-24 השעות האחרונות נרשמו 38 שגיאות מערכת ביומן האירועים של כלל הצי, ניתן להסיק כי העסקים הקטנים פועלים בסביבה טכנולוגית שבירה. הימצאותם של מחשבים עם Firewall כבוי או איומי אנטי-וירוס פעילים (25% מהמחשבים) מעידה על כך שגם שכבות ההגנה הבסיסיות ביותר אינן מנוהלות כראוי.
המשמעות העסקית והמלצות מקצועיות
עבור עסק קטן, השבתה של מחשב אחד למשך יום עבודה שלם עקב מסך כחול (BSOD) או פגיעת סייבר יכולה להוביל לנזק כלכלי משמעותי. הממצאים מדגישים את הצורך במעבר מתחזוקה "מכבת שריפות" לניהול פרואקטיבי. מומחי IT מציינים כי ניטור רציף, הקפדה על סבבי עדכונים (Patch Management) ואתחול תקופתי של המחשבים הם צעדים בסיסיים שיכולים למנוע את מרבית התקלות שנצפו במדגם XIT. ללא טיפול שורש בפגיעויות המוכרות ובשגיאות המערכת, העסקים הקטנים נותרים חשופים לסיכונים תפעוליים וביטחוניים שניתן היה למנוע בקלות יחסית.