
מדגם XIT: 76 שגיאות מערכת ביממה אחת חושפות כשל בתחזוקת ה-IT בעסקים
ניטור של 12 נקודות קצה חושף 100% של התראות פעילות, פגיעויות אבטחה קריטיות ומערכות הפעלה ללא תמיכה.
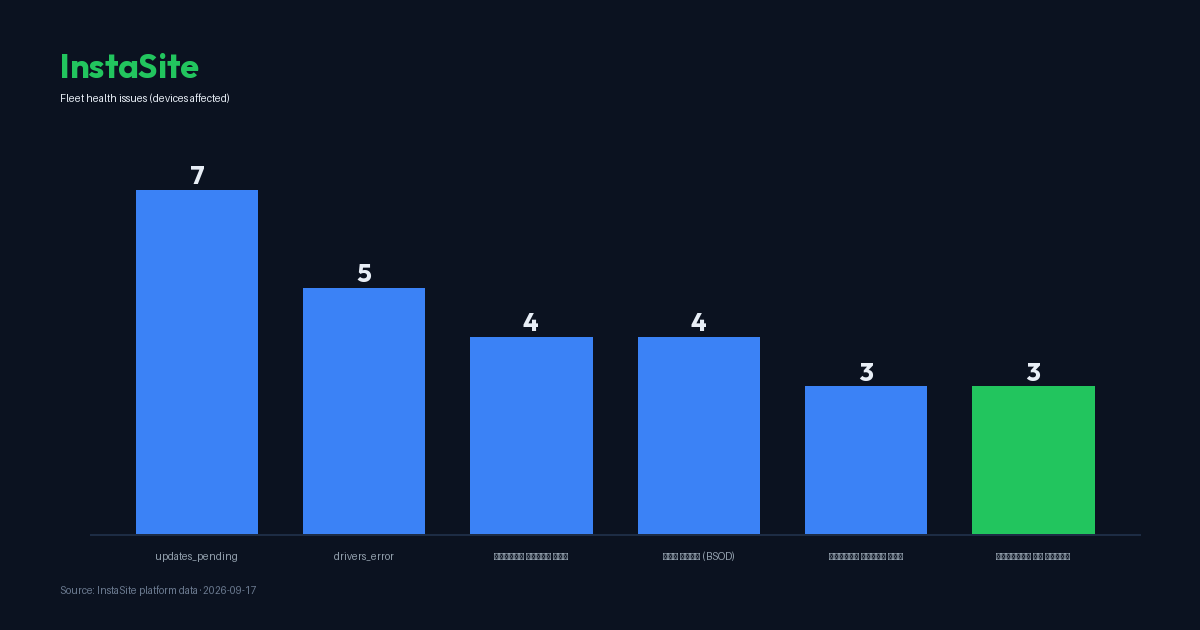
נתוני ניטור חדשים ממערכת XIT, המבוססים על מדגם של 12 נקודות קצה בעסקים קטנים בישראל, מציירים תמונה מדאיגה של מצב התחזוקה והחוסן הדיגיטלי במגזר זה. הממצא המרכזי והמדאיג ביותר שעולה מהדוח הוא הצטברות של 76 שגיאות מערכת ביומן האירועים (Event Viewer) בתוך 24 שעות בלבד בכלל הצי המנוטר. עבור מנהלי מערכות מידע, נתון זה אינו רק רעש טכני, אלא אזהרה מוקדמת וקריטית לתקלות חומרה או תוכנה מתהוות, שלעיתים קרובות מתרחשות מתחת לרדאר של המשתמש הקצה עד לקריסה המוחלטת.
על פי הנתונים, 100% מהמחשבים במדגם (12 מתוך 12) פועלים כיום עם התראה פעילה אחת לפחות. המצב התחזוקתי משתקף גם בנתוני היציבות: במהלך 30 הימים האחרונים נרשמו 10 מקרים של "מסך כחול" (BSOD) בקרב הצי המנוטר, כאשר 33% מהמחשבים חוו תקלה זו לפחות פעם אחת. שגיאות מערכת חוזרות ונשנות ביומן האירועים הן לרוב המבשרות של אותם מסכים כחולים או של כיבויים לא צפויים, שנרשמו ב-25% מהמחשבים במדגם. בעולם ה-IT, זיהוי מוקדם של הצטברות שגיאות אלו מאפשר טיפול מונע לפני אובדן נתונים או השבתה של יום עבודה שלם.
פערים קריטיים באבטחת מידע וניצול פגיעויות בטבע
הניתוח המקצועי של מערכת XIT, המצליב נתונים מול מאגרי המידע העולמיים CISA KEV ו-NVD, חושף חשיפה משמעותית לאיומי סייבר. במדגם נמצאו 231 ממצאי פגיעות פתוחים על פני 12 המחשבים, הכוללים 28 קודי CVE ייחודיים. חמור מכך, 17 מתוך הפגיעויות הללו מוגדרות ככאלו שנוצלו בפועל בטבע (Known Exploited Vulnerabilities). בין הממצאים בולטת פגיעות בתוכנת 7-Zip (CVE-2025-0411) עם ציון חומרה CVSS 7.0 והסתברות ניצול גבוהה של 67.1%, וכן פגיעות ב-Notepad++ (CVE-2025-15556).
הזנחת העדכונים היא גורם סיכון מרכזי: 58% מהמחשבים ממתינים לעדכוני מערכת, ו-25% חסרים עדכוני אבטחה קריטיים. הנתונים מראים כי הפגיעות המנוצלת הוותיקה ביותר שעדיין פתוחה בארגונים אלו היא CVE-2020-0878 בדפדפן Microsoft Edge, פגיעות שנכנסה לקטלוג הניצול של CISA כבר בשנת 2021. המשמעות היא שקיימות פרצות אבטחה המוכרות לתוקפים מזה שנים, אך הן נותרות פתוחות בשל היעדר ניהול טלאים (Patch Management) סדיר. בנוסף, 25% מהמחשבים במדגם מריצים מערכות הפעלה שיצאו מתמיכה (Windows 10 ומטה בגרסאות מסוימות), מה שאומר שהם לא יקבלו עוד עדכוני אבטחה לעולם, ובכך הופכים למטרה קלה עבור תוקפים.
עומסי משאבים והשפעתם על הפריון העסקי
מעבר להיבטי האבטחה, המדגם מצביע על שחיקה בביצועי המחשוב המשפיעה ישירות על יעילות העובדים. צריכת הזיכרון (RAM) הממוצעת בצי עומדת על 61%, כאשר 33% מהמחשבים סובלים מעומס גבוה באופן קבוע ו-8% מהמחשבים חוצים את רף ה-85% ניצול זיכרון. כאשר מחשב פועל בקצה גבול היכולת של הזיכרון שלו, המערכת נאלצת להשתמש ב"זיכרון וירטואלי" על גבי הדיסק הקשיח, פעולה שמאטה משמעותית את תגובתיות המחשב וגורמת לקיפאון של אפליקציות.
נתון מעניין נוסף נוגע להרגלי העבודה: זמן הריצה הממוצע בין אתחולים עומד על 215 שעות (כ-9 ימים). למרות שאין מחשבים שלא אותחלו מעל חודש, פרקי זמן ארוכים ללא אתחול מונעים לעיתים קרובות את התקנתם של עדכוני אבטחה קריטיים הדורשים Restart. שטח הדיסק הפנוי הממוצע עומד על 52%, אך ב-8% מהמקרים הדיסק נמצא במצב "כמעט מלא" (מתחת ל-15% פנוי). דיסק מלא אינו רק בעיית אחסון; הוא מונע מהמערכת לבצע פעולות כתיבה חיוניות, גורם לשגיאות במערכת הקבצים ומגדיל את הסיכוי לקריסות מערכת.
המשמעות העסקית והמלצות מקצועיות
עבור עסק קטן, כל מחשב הוא תחנת ייצור. הצטברות של 76 שגיאות מערכת ביממה היא נורת אזהרה אדומה המעידה על חוסר יציבות מבני. הסיכון העסקי אינו מסתכם רק בפריצת סייבר, אלא גם באובדן שעות עבודה יקרות עקב תקלות טכניות שיכלו להימנע. חוסר בגיבוי של עדכוני אבטחה ושימוש במערכות הפעלה מיושנות חושפים את העסק לתביעות רגולטוריות, אובדן מידע ופגיעה במוניטין.
ההמלצה המקצועית הנגזרת מנתוני XIT היא אימוץ גישה פרואקטיבית: ניטור קבוע של יומני האירועים לזיהוי שגיאות לפני קריסה, הקפדה על סבבי עדכונים שבועיים, והחלפת חומרה או מערכות הפעלה שאינן נתמכות עוד. בעולם שבו איומי הסייבר הופכים לאוטומטיים, הפער בין מחשב מעודכן למחשב פגיע הוא לעיתים ההבדל בין המשכיות עסקית להשבתה מוחלטת.