
דו"ח XIT: מעל 90% ממחשבי העסקים הקטנים בישראל חשופים למתקפות סייבר
נתוני ניטור חושפים פער משמעותי בתחזוקת ה-IT, כאשר 69% מהמחשבים ממתינים לעדכונים קריטיים ופרצות אבטחה משנת 2020 נותרות פתוחות.
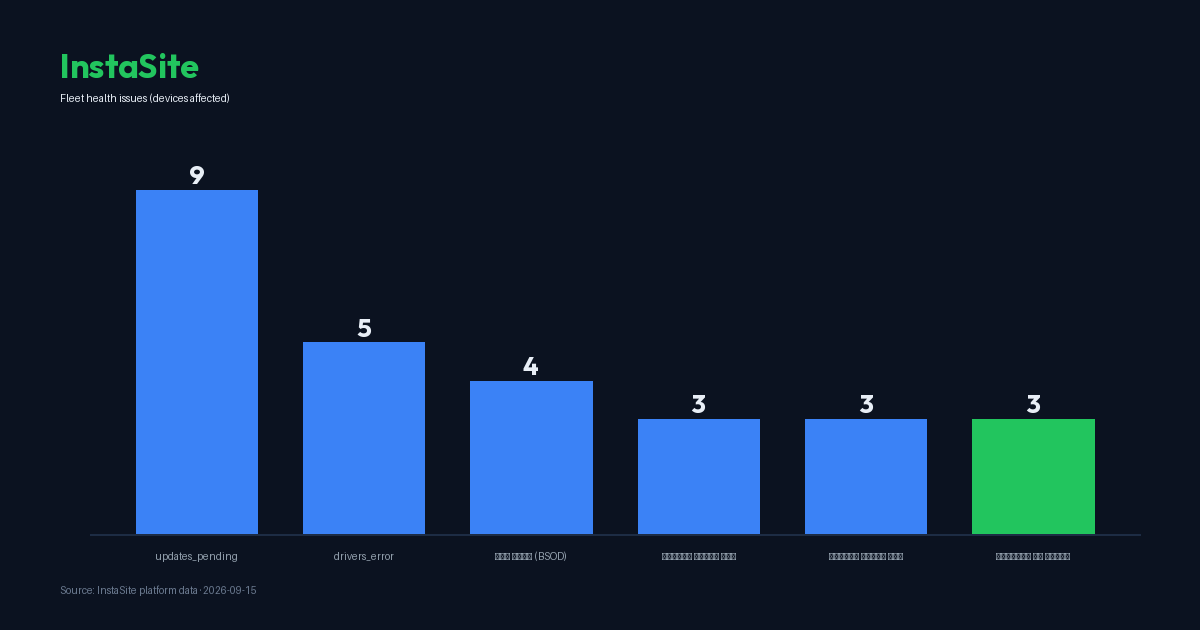
נתוני ניטור חדשים ממערכת XIT חושפים תמונת מצב מדאיגה בנוגע לחוסן הדיגיטלי של עסקים קטנים בישראל. על פי מדגם אנונימי של 13 נקודות קצה המייצגות פעילות עסקית שוטפת, נמצא כי ב-12 מתוכן (כ-92%) קיימת לפחות התראה פעילה אחת המעידה על כשל בתחזוקה, בביצועים או באבטחה. הממצא המרכזי מצביע על חלון חשיפה מסוכן: 9 מתוך 13 מחשבים (69%) ממתינים לעדכוני מערכת שלא הותקנו, כאשר בסך הכל נספרו 15 עדכונים ממתינים בצי המדגם הקטן.
הפער בין מועד שחרור עדכון האבטחה לבין התקנתו בפועל מהווה את אחד מוקדי הסיכון המשמעותיים ביותר עבור עסקים קטנים. בעוד שארגונים גדולים מפעילים מערכי עדכון אוטומטיים (Patch Management), בעסקים קטנים ניכר כי העדכונים נדחקים לתחתית סדר העדיפויות. הנתונים מראים כי קיימים 266 ממצאי פגיעות פתוחים על פני 13 המחשבים, המורכבים מ-32 מזהי CVE ייחודיים. מתוכם, 21 פגיעות כבר מוגדרות על ידי סוכנות הסייבר האמריקאית (CISA) ככאלו שנוצלו בפועל "בטבע" (Known Exploited Vulnerabilities).
חלון החשיפה: פרצות ישנות בשירות תוקפים מודרניים
אחד הממצאים המטרידים ביותר בדו"ח הוא משך הזמן שבו פרצות נותרות פתוחות. המערכת זיהתה כי הפגיעות המנוצלת הוותיקה ביותר שטרם טופלה היא CVE-2020-0878 בדפדפן Microsoft Edge, שנכנסה לקטלוג הניצול של CISA כבר בנובמבר 2021. המשמעות היא שקיימות עמדות עבודה בעסקים בישראל שחשופות לקוד זדוני המוכר לקהילת האבטחה מזה למעלה משלוש שנים. אי-התקנת עדכונים אינה רק עניין של פונקציונליות, אלא הזמנה פתוחה לתוקפים המשתמשים בכלים אוטומטיים לסריקת רשתות ואיתור גרסאות תוכנה מיושנות.
בנוסף לפרצות ישנות, המדגם זיהה נוכחות של איומים טריים ומסוכנים ביותר. לדוגמה, נמצאו עמדות המריצות גרסאות מיושנות של WinRAR (גרסה 5.91) החשופות ל-CVE-2025-8088 ו-CVE-2025-6218. פגיעות אלו מחזיקות בדירוג חומרה גבוה (CVSS 8.8) ובהסתברות ניצול גבוהה במיוחד של 94.6%. תוקף המנצל פרצות אלו יכול להשיג הרצת קוד מרחוק על מחשב המשתמש פשוט על ידי שליחת קובץ ארכיון נגוע, ובכך לעקוף את הגנות הארגון.
שחיקה חומרתית ותקלות מערכת: מעבר לאיומי הסייבר
תחזוקת ה-IT בעסקים קטנים אינה מסתכמת רק באבטחה, אלא גם ביציבות התפעולית. נתוני XIT מראים כי 31% מהמחשבים חוו "מסך כחול" (BSOD) במהלך 30 הימים האחרונים, עם סך של 10 קריסות מערכת בצי המדגם. בנוסף, נרשמו 49 שגיאות מערכת קריטיות ביומן האירועים (Event Viewer) בתוך 24 שעות בלבד. תקלות אלו, יחד עם העובדה ש-38% מהמחשבים סובלים משגיאות במנהלי התקנים (Drivers), מעידים על שחיקה של הציוד ועל היעדר תחזוקה מונעת.
היבט נוסף של הסיכון התפעולי משתקף במצב מערכות ההפעלה. 3 מתוך 13 מחשבים (23%) מריצים מערכות הפעלה שיצאו מכלל תמיכה (Windows 10 ומטה בגרסאות מסוימות או ישנות יותר). מחשבים אלו לא יקבלו לעולם עדכוני אבטחה נוספים, מה שהופך אותם ל"פצצה מתקתקת" ברשת העסקית. כאשר מחשב כזה מחובר לרשת הארגונית, הוא יכול לשמש כראש גשר לתוקפים לצורך תנועה לרוחב (Lateral Movement) והדבקת שרתים או עמדות חדישות יותר.
הקשר מקצועי: מדוע עסקים קטנים נכשלים בניהול ה-IT?
מבחינה מקצועית, הממצאים מצביעים על קשר ישיר בין עומס משאבים לבין יציבות המערכת. צריכת הזיכרון הממוצעת במדגם עומדת על 59%, אך קיימים מחשבים החוצים את רף ה-85%, מה שמוביל להאטה משמעותית בעבודה ולעיתים לקריסות. שטח דיסק פנוי נמוך (שנמצא ב-8% מהמקרים) אינו רק בעיית אחסון; מערכות הפעלה זקוקות לשטח פנוי כדי לבצע פעולות כתיבה זמניות והתקנת עדכונים. כאשר הדיסק מלא, תהליך העדכון האוטומטי נכשל, מה שמשאיר את המחשב חשוף לפרצות אבטחה.
זמן הריצה הממוצע בין אתחולים (Uptime) עומד על 200 שעות. למרות שלא נמצאו מחשבים שלא אותחלו מעל חודש, פרק זמן של שמונה ימים ללא אתחול עלול למנוע סיום התקנה של עדכוני ליבה קריטיים. ההמלצה המקצועית עבור עסקים קטנים היא אימוץ מדיניות של עדכונים מאולצים (Forced Updates) ואתחול שבועי לפחות, לצד ניטור קבוע של מצב הדיסקים והזיכרון. ללא ניהול מרכזי, חלון הזמן שבין פרסום פגיעות לבין סגירתה בעסק הקטן נותר רחב מדי, ומאפשר לתוקפים לנצל פרצות ידועות בקלות יחסית.