
ליקויים חמורים באבטחת מחשבים בעסקים קטנים בישראל: נתוני XIT חושפים תמונה מדאיגה
מדגם של 12 מחשבים בעסקים קטנים בישראל חושף כי כולם סובלים מליקויי אבטחה ותחזוקה, עם עומס מעבד ממוצע של 19% ו-17 פגיעויות קריטיות המנוצלות בפועל.
נתונים חדשים ממערכת הניטור XIT חושפים תמונה מדאיגה בנוגע למצב תחזוקת ואבטחת המחשבים בעסקים קטנים בישראל. מדגם של 12 נקודות קצה מנוטרות מראה כי כל המחשבים (12 מתוך 12) סובלים מהתראת אבטחה או תחזוקה פעילה אחת לפחות, מה שמעיד על פוטנציאל סיכון גבוה לפעילות העסקית. הממצאים מצביעים על שילוב קטלני של הזנחת עדכונים, בעיות ביצועים ופגיעויות אבטחה קריטיות שאינן מטופלות.
אחד המדדים הבולטים שעולים מהנתונים הוא עומס המעבד (CPU) הממוצע בצי, העומד על 19.0%. בעוד שצריכת מעבד זו עשויה להיראות סבירה במבט ראשון, חשוב להבין את ההקשר: עומס מעבד תקין במערכת שאינה מבצעת משימות כבדות אמור להיות נמוך משמעותית, לרוב מתחת ל-10%. עומס מתמשך של 19% יכול להעיד על תוכנות תקועות, תהליכים לא רצויים הרצים ברקע, או במקרים חמורים יותר, נוזקות המנצלות את משאבי המערכת. במקרים של חומרה מזדקנת, עומס כזה יכול להצביע על כך שהמערכת מתקשה להתמודד עם משימות יומיומיות, מה שפוגע בפרודוקטיביות ומקצר את חיי המחשב.
הזנחת תחזוקה ואבטחה: פתח רחב לסיכונים
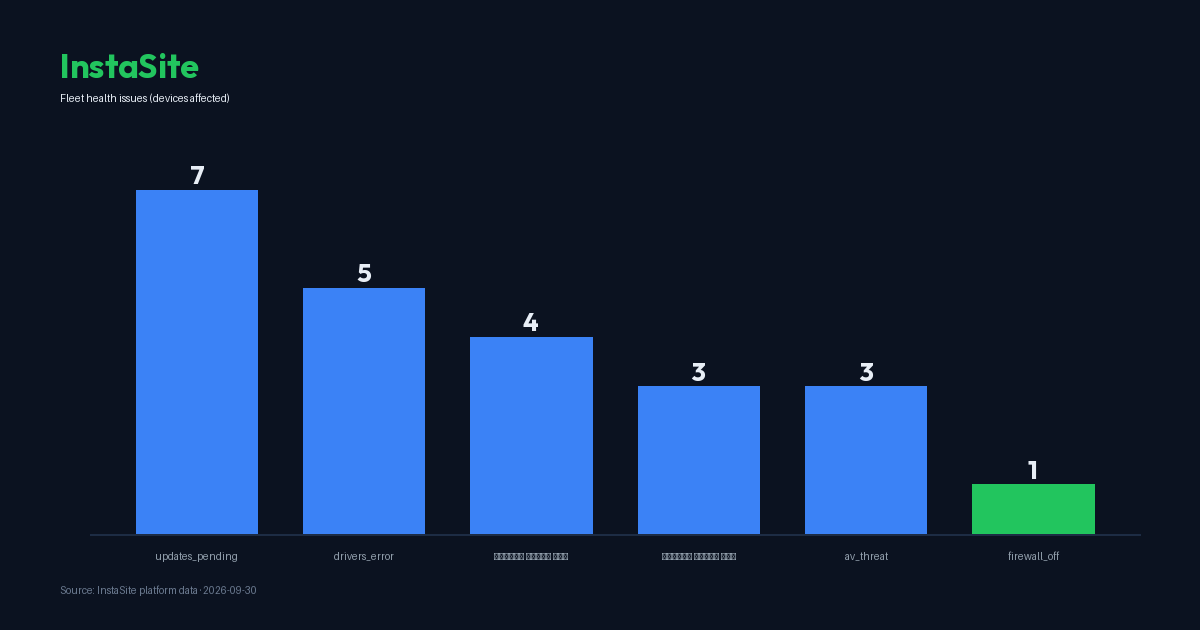
הנתונים מציגים מגוון רחב של בעיות נפוצות, המעידות על הזנחה מערכתית בתחזוקה ובאבטחה. הבעיה הנפוצה ביותר היא 'עדכונים ממתינים' (updates_pending), המופיעה ב-7 מתוך 12 המחשבים (58%). אי-התקנת עדכונים, ובפרט עדכוני אבטחה חסרים (3 מתוך 12 מחשבים, 25%), חושפת את העסק לפגיעויות ידועות שפורסמו ועלולות להיות מנוצלות על ידי תוקפים. עדכונים אלו לרוב כוללים תיקוני אבטחה קריטיים, ואי התקנתם משאירה 'דלת פתוחה' למתקפות סייבר.
בנוסף, 5 מתוך 12 המחשבים (42%) סובלים משגיאות דרייברים (drivers_error), ו-4 מתוך 12 (33%) מציגים זיכרון בעומס גבוה, כאשר מחשב אחד אף עומד על 85% צריכת זיכרון ומעלה. בעיות אלו משפיעות ישירות על יציבות וביצועי המערכת, ועלולות להוביל לקריסות, איטיות ופגיעה בפרודוקטיביות. מדד נוסף המעיד על בעיות יציבות הוא 2 מסכים כחולים (BSOD) שנרשמו ב-30 יום האחרונים בכלל הצי, ו-20 שגיאות מערכת ביומן האירועים ב-24 השעות האחרונות. מסכים כחולים וכיבויים לא צפויים (1 מתוך 12 מחשבים) מצביעים על כשלים חמורים בחומרה או בתוכנה, ועלולים לגרום לאובדן נתונים ולזמן השבתה יקר.
היבט מדאיג נוסף הוא זמן הריצה הממוצע בין אתחולים, העומד על 425 שעות. שני מחשבים במדגם לא אותחלו למעלה מ-720 שעות (חודש שלם). אתחול מחדש חיוני ליישום עדכונים, שחרור משאבים ותיקון שגיאות זיכרון, ואי-ביצועו באופן קבוע מחמיר את בעיות הביצועים והאבטחה.
מודיעין פגיעויות: איום מוחשי על עסקים קטנים
המדגם חושף חשיפה קריטית לפגיעויות אבטחה: 231 ממצאי פגיעות פתוחים על 12 המחשבים, המכסים 28 CVE (Common Vulnerabilities and Exposures) ייחודיים. מתוכם, 17 CVEs מופיעים ברשימת ה-KEV (Known Exploited Vulnerabilities) של CISA, כלומר, מדובר בפגיעויות שנוצלו בפועל בטבע על ידי תוקפים. המשמעות היא שהעסקים הקטנים הללו חשופים לאיומים ממשיים ופעילים.
בין הפגיעויות החמורות ניתן למצוא את CVE-2025-0411 בתוכנת 7-Zip, עם ציון CVSS של 7.0 והסתברות ניצול של 67.1%, וכן את CVE-2025-15556 ב-Notepad++, עם ציון CVSS של 7.5. שתי הפגיעויות הללו מנוצלות בפועל, מה שמדגיש את הדחיפות בטיפול בהן. הפגיעות המנוצלת הוותיקה ביותר שעדיין פתוחה היא CVE-2020-0878 ב-Microsoft Edge, שנכנסה לקטלוג הניצול של CISA כבר בנובמבר 2021, ומעידה על הזנחה ארוכת טווח.
החשיפה לפגיעויות אלו מחמירה עוד יותר לאור העובדה ש-2 מתוך 12 המחשבים מריצים מערכת הפעלה שיצאה מתמיכה (Windows 10 ומטה). מחשבים אלו לא יקבלו עוד עדכוני אבטחה לעולם, מה שהופך אותם למטרות קלות במיוחד עבור תוקפים ומסכן את כל הרשת העסקית. עסק המפעיל מערכת הפעלה לא נתמכת לוקח סיכון אדיר, שעלול להסתיים בפגיעה במוניטין, אובדן נתונים, קנסות רגולטוריים ואף קריסה עסקית.
לסיכום, נתוני הניטור ממערכת XIT מציירים תמונה מדאיגה של מצב האבטחה והתחזוקה בעסקים קטנים בישראל. הזנחת עדכונים, בעיות ביצועים מתמשכות ופגיעויות קריטיות שאינן מטופלות, ובפרט אלו המנוצלות בפועל, חושפות את העסקים הללו לסיכונים משמעותיים. טיפול יזום וקבוע בתחזוקת המחשבים, עדכון מערכות הפעלה ותוכנות, וניטור אקטיבי של פגיעויות הם צעדים חיוניים להבטחת המשכיות עסקית ולהגנה מפני איומי סייבר מתפתחים.