
מדאיג: 92% מהמחשבים בעסקים קטנים בישראל עם ליקויים
נתוני ניטור חושפים תמונה עגומה של תחזוקת ואבטחת מחשבים בעסקים קטנים, עם עומס מעבד ממוצע של 21% ופגיעויות קריטיות שאינן מטופלות.
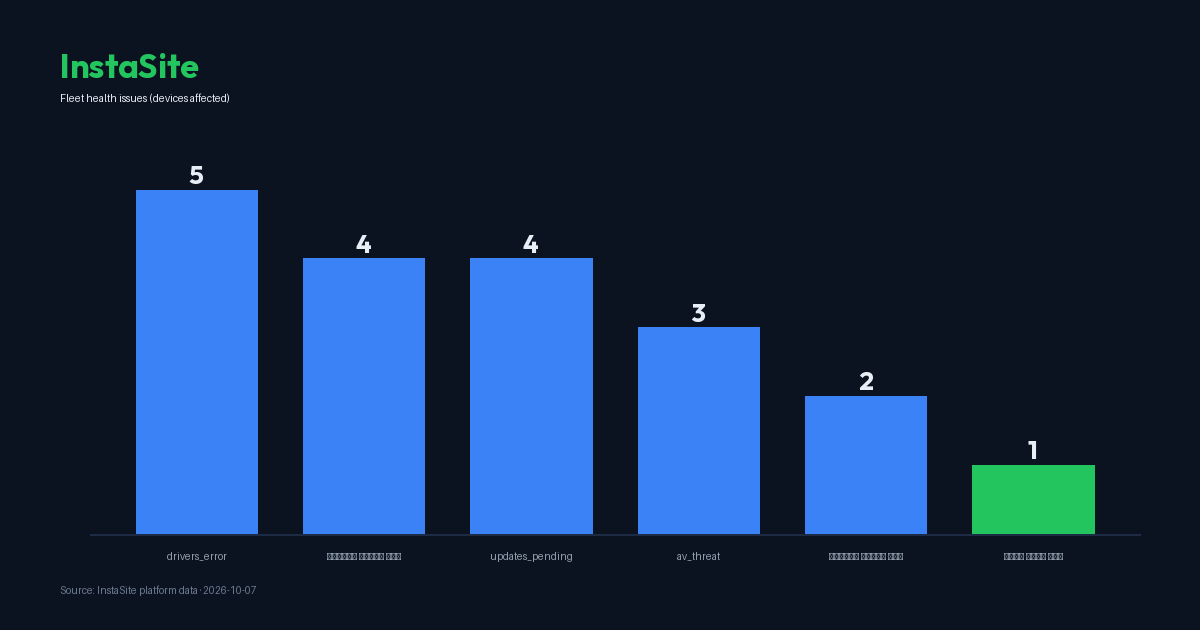
מדגם של 12 נקודות קצה מעסקים קטנים בישראל, שנוטר באמצעות מערכת XIT, חושף תמונה מדאיגה בנוגע למצב תחזוקת ואבטחת המחשבים: 11 מתוך 12 מחשבים (כ-92%) אותרו עם התראה פעילה אחת לפחות. הממצאים מצביעים על שורה של ליקויים תפעוליים ואבטחתיים, החל מבעיות דרייברים ועד פגיעויות קריטיות שנוצלו בפועל, ומעלים שאלות לגבי רמת המודעות והמוכנות של עסקים אלה לאיומי סייבר ותקלות תפעוליות.
אחד המדדים הבולטים במדגם הוא עומס המעבד (CPU) הממוצע, שעמד על 21.0%. בעוד שצריכת מעבד נמוכה מ-10% נחשבת בדרך כלל לתקינה במצב סרק, עומס ממוצע של 21% מצביע על פעילות רקע משמעותית. עומס מעבד מתמשך ברמות אלו ומעלה עלול להעיד על מגוון בעיות, החל מתוכנות תקועות או לא מותאמות, דרך נוזקות הפועלות ברקע וצורכות משאבים, ועד חומרה מזדקנת המתקשה לעמוד בעומס העבודה השוטף. במקרים קיצוניים, עומס מעבד גבוה באופן קבוע יכול להוביל להאטה משמעותית בביצועי המערכת, לקריסות תכופות ואף לקצר את אורך חיי המחשב. עבור עסק קטן, משמעות הדבר היא ירידה בפרודוקטיביות, תסכול עובדים ועלויות תיקון או החלפה גבוהות יותר.
ליקויים תפעוליים: מעבר לעומס המעבד
מעבר לעומס המעבד, הנתונים מציגים מגוון רחב של בעיות נפוצות. 42% מהמחשבים (5 מתוך 12) סבלו משגיאות דרייברים (drivers_error), מה שעלול להשפיע על תקינות חומרה ותוכנה. 33% מהמחשבים (4 מתוך 12) הציגו זיכרון בעומס גבוה, כאשר מחשב אחד אף הגיע לצריכת זיכרון של 85% ומעלה – מצב המעיד על חוסר במשאבים ופוגע בביצועים. גם עדכונים ממתינים (updates_pending) נמצאו ב-33% מהמחשבים (4 מתוך 12), עם סך כולל של 8 עדכונים ממתינים בכלל הצי. היעדר עדכונים, במיוחד עדכוני אבטחה, חושף את המערכות לפרצות ידועות. 17% מהמחשבים (2 מתוך 12) סבלו מחוסר בעדכוני אבטחה קריטיים.
ליקויים נוספים כללו דיסק כמעט מלא (מתחת ל-15% שטח פנוי) במחשב אחד (8%), מה שעלול לפגוע ביציבות המערכת ולמנוע עדכונים חשובים. חומת אש כבויה (firewall_off) נמצאה במחשב אחד (8%), ומסכנת את המחשב לחלוטין מפני איומים חיצוניים. כמו כן, אירע מסך כחול (BSOD) אחד ב-30 הימים האחרונים בכל הצי, ושגיאות מערכת ביומן האירועים עמדו על 45 ב-24 שעות האחרונות – אינדיקטור לחוסר יציבות כללי. זמן ריצה ממוצע בין אתחולים עמד על 238 שעות, כאשר מחשב אחד לא אותחל למעלה מ-720 שעות (חודש שלם), מה שעלול להצטבר לבעיות ביצועים ומונע התקנת עדכונים.
איומי אבטחה: פגיעויות קריטיות שאינן מטופלות
התמונה האבטחתית חמורה לא פחות. 25% מהמחשבים (3 מתוך 12) אותרו עם איום אנטי-וירוס פעיל (av_threat). מדאיג במיוחד הוא מודיעין הפגיעויות: 230 ממצאי פגיעות פתוחים אותרו על 12 המחשבים, עם 28 CVE (Common Vulnerabilities and Exposures) ייחודיים. מתוכם, 17 CVEs זוהו כפגיעויות שנוצלו בפועל בטבע (על פי רשימת KEV של CISA – הסוכנות האמריקאית לאבטחת סייבר ותשתיות). למרות זאת, רק 2 מתוך 230 הממצאים אומתו מול הגרסה המותקנת בפועל, מה שמעיד על חוסר טיפול ואימות. הפגיעות המנוצלת הוותיקה ביותר שעדיין פתוחה היא CVE-2020-0878 (Microsoft Edge), שנכנסה לקטלוג הניצול של CISA כבר בנובמבר 2021.
בין הפגיעויות הקריטיות שצוינו, נמצאו CVE-2025-0411 ב-7-Zip 24.07 (x64) עם ציון CVSS של 7.0 והסתברות ניצול של 67.1%, ו-CVE-2025-15556 ב-Notepad++ (32-bit x86) עם ציון CVSS של 7.5 והסתברות ניצול של 1.8%. שתי הפגיעויות הללו מנוצלות בפועל, ומציבות סיכון מיידי לעסקים המשתמשים בתוכנות אלו ללא עדכונים מתאימים. בנוסף, 3 מתוך 12 המחשבים מריצים מערכת הפעלה שיצאה מתמיכה (Windows 10 ומטה), מה שאומר שהם לא יקבלו עוד עדכוני אבטחה לעולם וחשופים באופן קבוע לאיומים חדשים וישנים כאחד.
המשמעות העסקית של ליקויים אלו היא קריטית. כל אחת מהבעיות שצוינו – בין אם מדובר בעומס מעבד, שגיאות דרייברים, דיסק מלא או פגיעויות אבטחה – עלולה להוביל להשבתת מערכות, אובדן נתונים, פגיעה במוניטין וקנסות רגולטוריים. עבור עסק קטן, שאין לו לרוב צוות IT ייעודי, הטיפול בליקויים אלו הוא אתגר משמעותי. המלצה מקצועית היא לאמץ גישה פרואקטיבית לתחזוקה ואבטחת מידע, הכוללת ניטור שוטף, התקנת עדכונים באופן קבוע, גיבוי נתונים, והטמעת פתרונות אבטחה מתאימים. הזנחת היבטים אלו חושפת את העסק לסיכונים בלתי הפיכים בעולם דיגיטלי ההולך ונעשה מורכב ומסוכן יותר.