
92% מהמחשבים בעסקים קטנים עם התראות אבטחה, 23% ללא תמיכה
נתוני ניטור חדשים חושפים פערים קריטיים בתחזוקת IT, פגיעויות מנוצלות ומערכות הפעלה מיושנות החשופות לצמיתות.
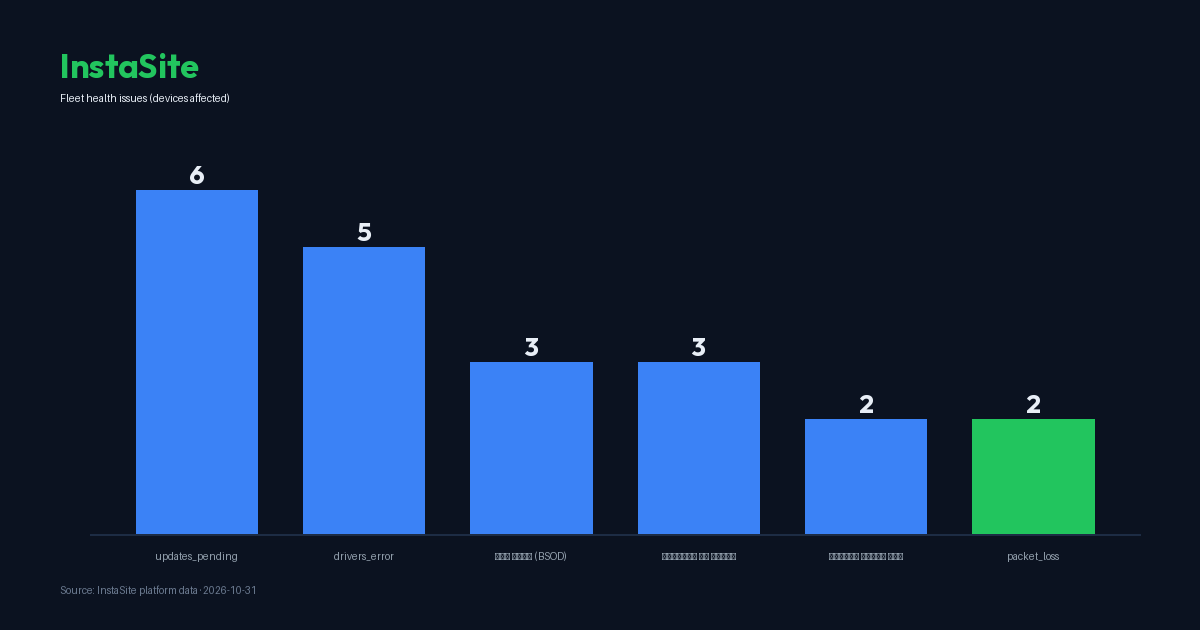
דו"ח ניטור עדכני המבוסס על נתוני מערכת XIT חושף תמונת מצב מדאיגה בנוגע לחוסן הדיגיטלי של עסקים קטנים בישראל. על פי המדגם, שכלל 13 נקודות קצה בארגונים שונים, ב-12 מתוכן (כ-92%) קיימת לפחות התראה פעילה אחת המעידה על כשל בתחזוקה, בביצועים או באבטחת המידע. הממצא המטריד ביותר נוגע למערכות הפעלה שיצאו ממעגל התמיכה של היצרן, מצב המותיר את העסק חשוף לפגיעות ללא אפשרות לתיקון עתידי.
סוף תמיכה: פתח קבוע לתוקפים במערכות Windows 10 ומטה
מתוך 13 המחשבים שנבדקו במדגם XIT, נמצא כי 3 מחשבים (כ-23%) מריצים מערכות הפעלה שיצאו מתמיכה רשמית, בהן גרסאות ישנות של Windows 10 או מערכות קודמות. בניגוד לפיגור זמני בהתקנת עדכוני אבטחה, מצב של "סוף תמיכה" (End of Life) הוא כשל מבני שאינו ניתן לפתרון באמצעות תחזוקה שוטפת. ברגע שיצרנית התוכנה מפסיקה להוציא טלאי אבטחה, כל פרצה חדשה שתתגלה בגרסאות אלו תישאר פתוחה לצמיתות.
הסיכון העסקי במקרה זה הוא מוחשי. תוקפים נוהגים לסרוק רשתות בחיפוש אחר מערכות מיושנות אלו, שכן הן מהוות את "החוליה החלשה" המאפשרת חדירה ראשונית לארגון. בעוד שעדכונים ממתינים (מצב שנמצא ב-46% מהמחשבים במדגם) ניתן לסגור בלחיצת כפתור, מערכות ללא תמיכה דורשות שדרוג חומרה או החלפת מערכת הפעלה מלאה, תהליך שעסקים קטנים נוטים לדחות בשל עלויות או חשש מהפרעה לרצף העבודה.
פגיעויות מנוצלות וביצועים ירודים: האיום על המשכיות עסקית
הנתונים מציגים הצטברות של 229 ממצאי פגיעות פתוחים על פני 12 מחשבים, הכוללים 28 קודי פגיעות (CVE) ייחודיים. מתוכם, 17 פגיעויות כבר זוהו על ידי סוכנות הסייבר האמריקאית (CISA) ככאלו המנוצלות בפועל בטבע. דוגמה בולטת היא CVE-2025-0411 בתוכנת 7-Zip, המציגה הסתברות ניצול גבוהה של 67.1% ודירוג חומרה של 7.0. הימצאותן של פגיעויות ותיקות, כמו CVE-2020-0878 בדפדפן Microsoft Edge שמוכרת כבר משנת 2021, מעידה על הזנחה מתמשכת בניהול גרסאות התוכנה.
מעבר להיבט האבטחה, המדגם מצביע על פגיעה ביעילות העבודה. כ-23% מהמחשבים חוו קריסות מערכת (מסכים כחולים - BSOD) ב-30 הימים האחרונים, ובסך הכל נרשמו 64 שגיאות מערכת קריטיות ביומני האירועים תוך יממה אחת בלבד. שגיאות אלו, יחד עם עומסי זיכרון גבוהים (15% מהמחשבים) ותקלות במנהלי התקנים (38%), מובילים לאובדן שעות עבודה יקרות ולשחיקה של הציוד הטכנולוגי.
הקשר מקצועי: מדוע תחזוקה מונעת היא הכרח ולא מותרות
עבור עסק קטן, מחשב שאינו מתוחזק הוא פצצה מתקתקת. דיסק קשיח כמעט מלא (נמצא ב-8% מהמקרים) אינו רק גורם לאיטיות, אלא עלול למנוע מהמערכת להתקין עדכוני אבטחה קריטיים או לגרום לאובדן נתונים במקרה של קריסה. זמן הריצה הממוצע בין אתחולים שנמדד עומד על 154 שעות, נתון המעיד על כך שמחשבים רבים נשארים דלוקים ימים ארוכים ללא ריענון הזיכרון, מה שמגביר את הסיכוי לתקלות תוכנה.
ההמלצה המקצועית הנגזרת מנתוני הניטור היא אימוץ גישה פרו-אקטיבית. עסקים חייבים להבדיל בין בעיות תפעוליות לבין בעיות אסטרטגיות. בעוד שכיבוי אש מול מסכים כחולים או עדכוני דרייברים הוא הכרחי, הטיפול במערכות שיצאו מתמיכה חייב לעמוד בראש סדר העדיפויות. ללא תמיכת יצרן, העסק פועל ללא רשת ביטחון, וכל כלי הגנה היקפי כמו אנטי-וירוס או פיירוול (שנמצא כבוי ב-8% מהמחשבים) יתקשה לבלום התקפה המנצלת חולשה מובנית במערכת ההפעלה עצמה.