
דו"ח ניטור: 38 שגיאות מערכת ביממה חושפות את הכשל בתחזוקת מחשבי עסקים
נתוני מדגם ממערכת XIT חושפים כי 92% מהמחשבים בעסקים קטנים סובלים מהתראות פעילות, כאשר שגיאות יומן אירועים חוזרות מנבאות קריסות עתידיות.
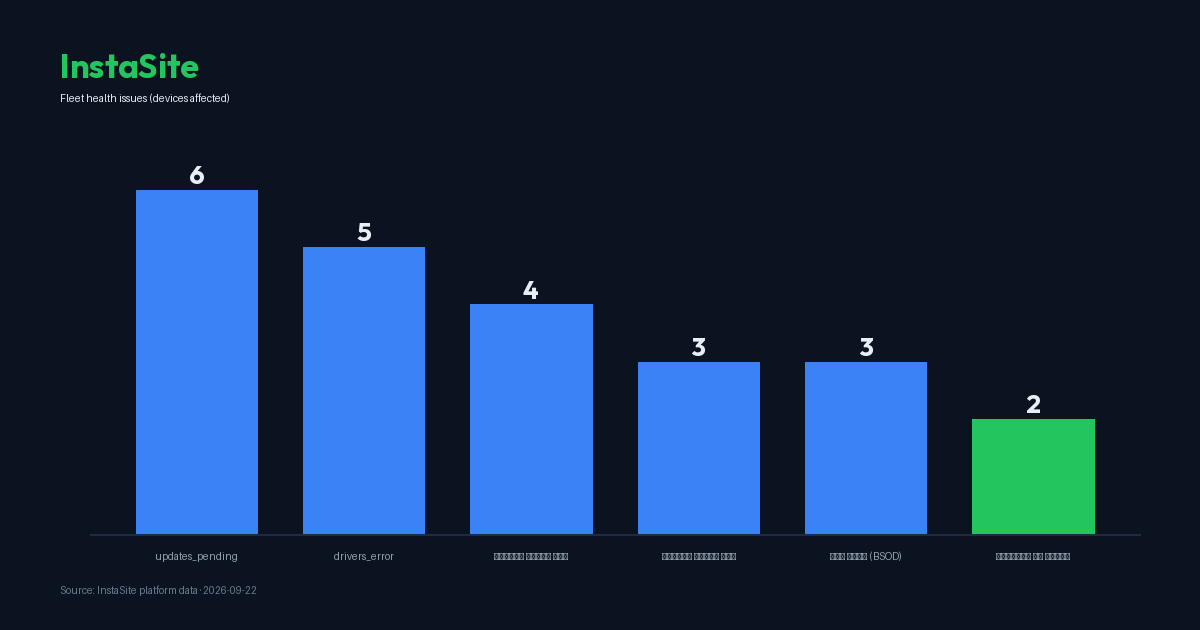
נתוני ניטור חדשים ממערכת XIT, המבוססים על מדגם אנונימי של מחשבים בעסקים קטנים בישראל, מצביעים על פער משמעותי בין פעילות המחשוב השוטפת לבין רמת התחזוקה והאבטחה בפועל. הממצא המטריד ביותר העולה מהניטור הוא הצטברות של 38 שגיאות מערכת קריטיות ביומן האירועים (Event Viewer) בתוך 24 שעות בלבד בקרב צי המחשבים שנבדק. נתון זה מהווה נורת אזהרה מקצועית, שכן שגיאות מערכת חוזרות ונשנות הן לרוב ה"סימפטום השקט" המקדים תקלות חומרה או קריסות תוכנה מלאות, עוד לפני שהמשתמש הקצה מבחין בשינוי בביצועים.
על פי המדגם, שכלל 12 נקודות קצה מנוטרות, רק מחשב אחד (כ-8% מהצי) נמצא תקין לחלוטין ללא התראות פעילות. לעומת זאת, 11 מתוך 12 מחשבים (92%) הציגו לפחות התראה אחת הדורשת טיפול. ניתוח הממצאים מעלה כי הבעיות אינן נקודתיות אלא מערכתיות: 50% מהמחשבים ממתינים לעדכוני מערכת, 42% סובלים משגיאות במנהלי התקנים (Drivers), ושליש מהמחשבים פועלים תחת עומס זיכרון (RAM) גבוה במיוחד, מה שמוביל להאטה משמעותית בפריון העבודה.
הכתובת על הקיר: שגיאות יומן האירועים והסיכון העסקי
בעולם ה-IT, יומן האירועים של מערכת ההפעלה נחשב ל"קופסה השחורה" של המחשב. הצטברות של 38 שגיאות ביממה בצי קטן מעידה על חוסר יציבות עמוק. שגיאות אלו כוללות לרוב כשלי כתיבה לדיסק, בעיות בתקשורת מול שרתים או קריסות של שירותי מערכת חיוניים. עבור עסק קטן, התעלמות משגיאות אלו היא הימור על רציפות העבודה; הממצאים מראים כי ב-30 הימים האחרונים נרשמו 9 מקרים של "מסכים כחולים" (BSOD) ופעמיים התרחשו כיבויים לא צפויים, המהווים תוצאה ישירה של הזנחת השגיאות המוקדמות.
מעבר ליציבות, הנתונים חושפים אתגרי חומרה מוחשיים. צריכת הזיכרון הממוצעת בצי עומדת על 66%, אך שני מחשבים נמצאים במצב קריטי של מעל 85% ניצול זיכרון. כאשר הזיכרון (RAM) רווי, מערכת ההפעלה נאלצת להשתמש בדיסק הקשיח כזיכרון וירטואלי, מה שגורם לשחיקה מואצת של רכיבי האחסון ולהאטה דרסטית בתגובת היישומים. בנוסף, זמן הריצה הממוצע בין אתחולים עומד על 284 שעות, כאשר שני מחשבים לא אותחלו מעל 720 שעות (חודש רצוף). אי-ביצוע אתחול מונע מהמערכת לנקות שגיאות זמניות ולהחיל עדכוני אבטחה קריטיים, מה שמחמיר את מצב הצי.
פער אבטחה: פגיעויות מנוצלות וגרסאות ללא תמיכה
היבט אבטחת המידע במדגם מעלה תמונה מדאיגה של חשיפה למתקפות סייבר. במערכת זוהו 231 ממצאי פגיעות פתוחים (CVEs) על פני 12 מחשבים בלבד. מתוכם, 17 פגיעויות מוגדרות על ידי סוכנות הסייבר האמריקאית (CISA) כפגיעויות שנוצלו בפועל ב"טבע" (Known Exploited Vulnerabilities). אחת הפגיעויות הוותיקות ביותר שעדיין פתוחה בצי היא CVE-2020-0878 בדפדפן Microsoft Edge, פגיעות המוכרת כבר משנת 2020 ומהווה פרצה קוראת לגנב עבור תוקפים המשתמשים בכלי פריצה אוטומטיים.
הסיכון מתחדד עם זיהוי פגיעויות חדשות ומסוכנות בתוכנות נפוצות: CVE-2025-0411 בתוכנת הכיווץ 7-Zip עם הסתברות ניצול גבוהה של 67.1%, ופגיעות ב-Notepad++. העובדה ש-25% מהמחשבים חסרים עדכוני אבטחה בסיסיים ו-17% מציגים התראות על איומי אנטי-וירוס פעילים (av_threat), מעמידה את העסקים בסיכון גבוה לדליפת מידע או הצפנת קבצים (רנסומוויר). יתרה מכך, שני מחשבים במדגם מריצים מערכות הפעלה שיצאו מתמיכה (Windows 10 בגרסאות ישנות ומטה), מה שאומר שהם לא יקבלו עוד עדכוני אבטחה לעולם, והופכים לנקודת תורפה קבועה ברשת הארגונית.
המשמעות המקצועית: תחזוקה מונעת מול כיבוי שריפות
מנקודת מבט של ניהול IT, הנתונים ממערכת XIT מדגישים את החשיבות של תחזוקה פרואקטיבית. עסק שממתין לקריסה של המחשב כדי לטפל בו, סופג נזק כלכלי כפול: אובדן שעות עבודה של העובד ועלות תיקון חירום יקרה. המלצה מקצועית בסיסית הנגזרת מהנתונים היא הטמעת מדיניות של אתחול שבועי לפחות, ניקוי דיסקים (מחשב אחד נמצא עם דיסק כמעט מלא מתחת ל-15%, מה שמונע עדכוני מערכת) וסגירת פערים בגרסאות התוכנה.
לסיכום, ריבוי שגיאות המערכת (38 ב-24 שעות) והעובדה ש-50% מהמחשבים ממתינים לעדכונים, מעידים על כך שתשתית המחשוב בעסקים אלו אינה מנוהלת באופן שוטף. בעולם שבו איומי הסייבר הופכים לאוטומטיים ומתוחכמים יותר, הפער בין חומרת הפגיעויות (כמו אלו של 2025 שזוהו במדגם) לבין קצב העדכון בפועל, מהווה את אחד האתגרים המרכזיים של המגזר העסקי בישראל בשנה הקרובה.