
דו"ח ניטור: 46 שגיאות מערכת ב-24 שעות חושפות כשלים בעסקים קטנים
נתוני מערכת XIT חושפים כי 83% מהמחשבים במדגם סובלים מהתראות פעילות, כאשר שגיאות יומן אירועים תכופות מקדימות תקלות משמעותיות.
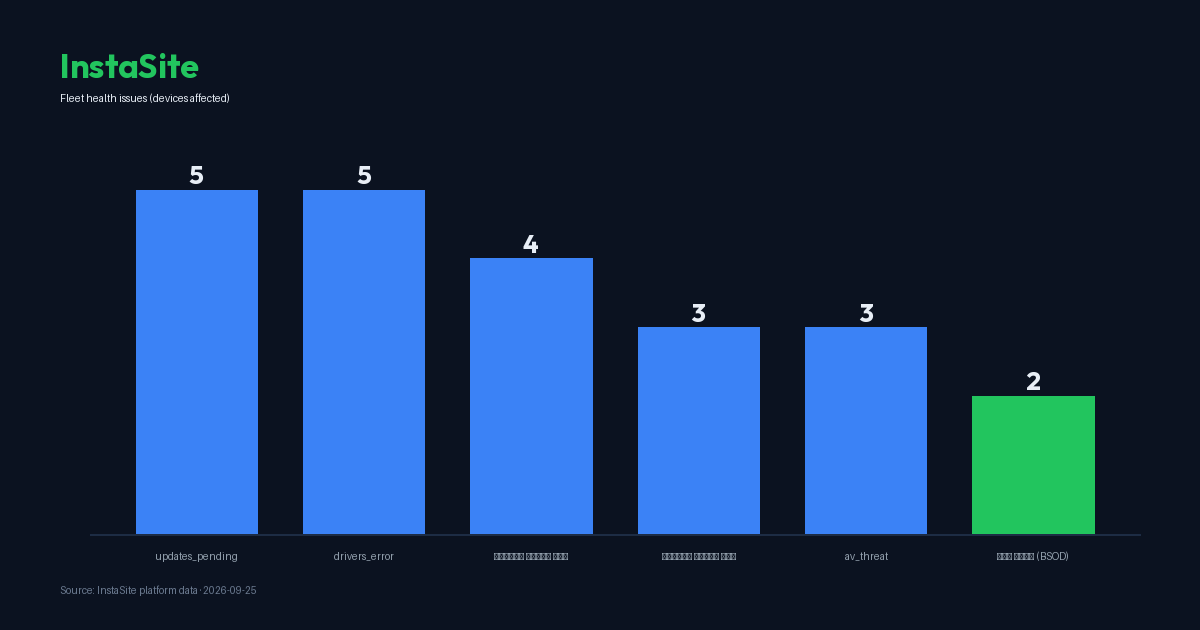
ניתוח נתונים עדכני ממערכת הניטור XIT חושף תמונה מדאיגה בנוגע לחוסן הטכנולוגי של עסקים קטנים בישראל: במדגם של 12 נקודות קצה מנוטרות, נמצאו לא פחות מ-46 שגיאות מערכת ביומן האירועים (Event Viewer) במהלך 24 שעות בלבד. נתון זה, המעיד על כשלים תשתיתיים ברקע, מצטרף לעובדה כי 10 מתוך 12 המחשבים (כ-83%) פועלים תחת התראה פעילה אחת לפחות, מה שמעלה את הסיכון להשבתה פתאומית של הפעילות העסקית.
שגיאות מערכת ויומני אירועים: האזהרה המוקדמת שמתעלמים ממנה
הנתון הבולט ביותר במדגם הוא הצטברות של 46 שגיאות מערכת ביממה האחרונה בכלל הצי. בעולם ה-IT, יומן האירועים של מערכת ההפעלה משמש כ"קופסה שחורה" המתעדת כשלים בתקשורת מול חומרה, קריסות של שירותי תוכנה ובעיות הרשאה. הצטברות של עשרות שגיאות בפרק זמן קצר כל כך אינה מקרית; היא מהווה אזהרה מוקדמת לתקלות קריטיות שטרם הורגשו על ידי משתמש הקצה. עבור עסק קטן, התעלמות מסימנים אלו מובילה לרוב למצב של "כיבוי שריפות" במקום תחזוקה מונעת.
בנוסף לשגיאות הללו, המדגם מראה כי 17% מהמחשבים חוו מסך כחול (BSOD) במהלך 30 הימים האחרונים, עם סך של 6 אירועי קריסה בצי. מסכים כחולים הם לרוב תוצאה של חוסר תאימות בין חומרה לתוכנה או דרייברים פגומים. הנתונים מאששים זאת, כאשר 42% מהמחשבים במדגם (5 מתוך 12) סובלים משגיאות דרייברים (drivers_error). כשלים אלו אינם רק מטרד; הם גורמים לאובדן מידע ולפגיעה ישירה בפריון העבודה של העובדים.
פערים באבטחת מידע: פגיעויות מנוצלות ומערכות ללא תמיכה
היבט האבטחה במדגם מעלה שאלות קשות בנוגע ליכולת העמידה של עסקים מול מתקפות סייבר. במדגם נמצאו 231 ממצאי פגיעות פתוחים על פני 12 מחשבים בלבד, הכוללים 28 קודי פגיעות (CVE) ייחודיים. חמור מכך, 17 מתוך הפגיעויות הללו מופיעות ברשימת ה-KEV של סוכנות הסייבר האמריקאית (CISA), משמע אלו פגיעויות שידוע כי האקרים מנצלים בפועל ב"טבע".
דוגמה בולטת היא הפגיעות CVE-2025-0411 בתוכנת 7-Zip, המציגה הסתברות ניצול גבוהה של 67.1% ומוגדרת כפגיעות המנוצלת בפועל. לצדה, נמצאה גם פגיעות ב-Notepad++ (CVE-2025-15556). העובדה כי הפגיעות הוותיקה ביותר במערכת, CVE-2020-0878 בדפדפן Microsoft Edge, קיימת כבר משנת 2020, מעידה על כשל מתמשך בניהול עדכוני תוכנה (Patch Management). בנוסף, 17% מהמחשבים מריצים מערכות הפעלה שיצאו מתמיכה (Windows 10 ומטה בגרסאות מסוימות), מה שאומר שהם חשופים לצמיתות לפרצות אבטחה חדשות ללא אפשרות לתיקון רשמי.
ניהול משאבים ותחזוקת שרתים: צווארי הבקבוק של העסק
מעבר לאבטחה, הביצועים הפיזיים של המחשבים נמצאים תחת עומס. צריכת הזיכרון (RAM) הממוצעת עומדת על 63%, אך 25% מהמחשבים נמצאים במצב של עומס קריטי (מעל 85% ניצול). זיכרון עמוס גורם להאטה משמעותית בתגובתיות של יישומים עסקיים, מה שמתרגם ישירות להפסד זמן יקר. המדגם מצביע גם על בעיית תחזוקה בסיסית: זמן הריצה הממוצע בין אתחולים עומד על 367 שעות, כאשר ישנם מחשבים שלא אותחלו מעל 720 שעות (חודש שלם).
אי-ביצוע אתחול (Reboot) מונע ממערכת ההפעלה להחיל עדכוני אבטחה קריטיים ולנקות שגיאות זמניות בזיכרון. כאשר מוסיפים לכך את העובדה ש-42% מהמחשבים ממתינים לעדכוני מערכת הפעלה ו-25% חסרים עדכוני אבטחה ספציפיים, נוצר מצב של "חבית חומר נפץ" טכנולוגית. המלצת המומחים הנגזרת מנתונים אלו היא אימוץ מדיניות של ניטור רציף וטיפול בשגיאות יומן האירועים ברגע הופעתן, עוד לפני שהן הופכות להשבתה מלאה של התחנה או של הרשת הארגונית כולה.