
מדגם: 92% מהעסקים הקטנים בישראל עם כשלים באבטחת מידע
ניטור מערכת XIT חושף תמונה מדאיגה של מצב תחזוקת המחשבים והאבטחה בעסקים קטנים בישראל, עם פגיעויות ידועות שנותרות פתוחות למשך שנים.
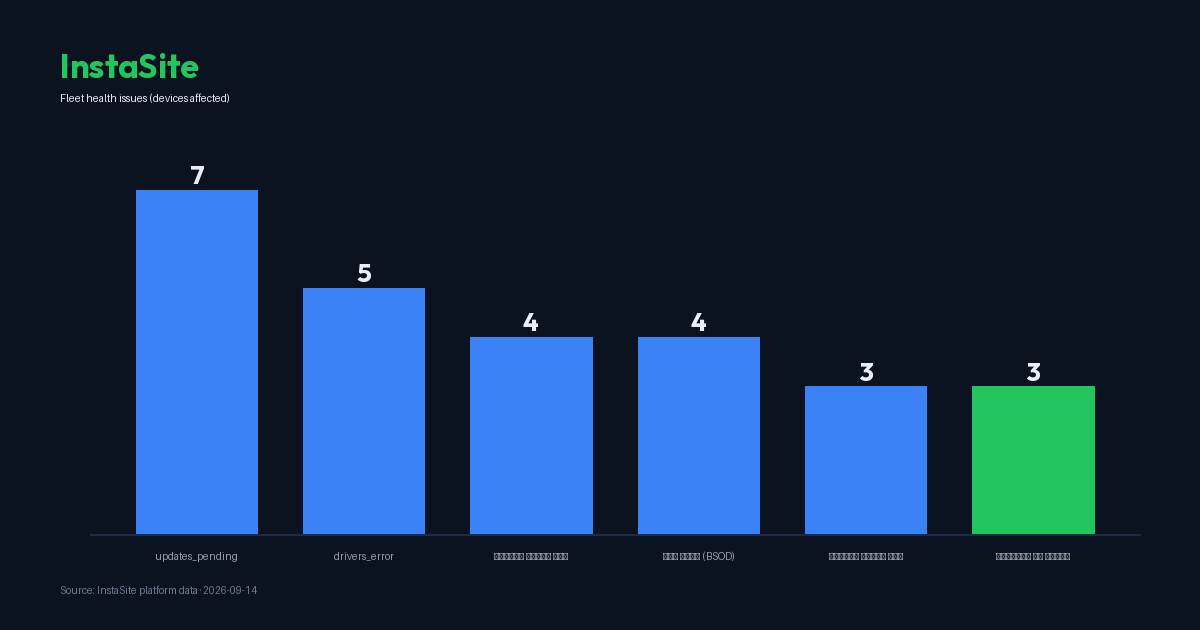
ניתוח נתונים אנונימיים ממערכת הניטור XIT, המתבסס על מדגם של 13 נקודות קצה בעסקים קטנים בישראל, חושף תמונה מדאיגה של מצב תחזוקת המחשבים ואבטחת המידע. הממצאים מצביעים על כך ש-12 מתוך 13 המחשבים שנבדקו (כ-92%) סובלים מלפחות התראה פעילה אחת, מה שמעיד על חוסר טיפול שוטף ופוטנציאל גבוה לסיכונים תפעוליים וביטחוניים. נתונים אלו מדגישים את הפער המשמעותי בין הצורך באבטחת מידע לבין המציאות בשטח, במיוחד בקרב עסקים קטנים שלעיתים קרובות מתקשים להקצות משאבים מספקים לתחום זה.
פגיעויות ידועות ומוזנחות: חלון הזדמנויות לתוקפים
אחד הממצאים הבולטים ביותר מהמדגם הוא נוכחותן של פגיעויות אבטחה ידועות ומתועדות, שנותרות פתוחות למשך תקופות ארוכות. המדגם זיהה 266 ממצאי פגיעות פתוחים על 13 המחשבים, הכוללים 32 פגיעויות CVE ייחודיות. מתוכן, 21 פגיעויות CVE נמצאות ברשימת KEV (Known Exploited Vulnerabilities) של CISA, כלומר, מדובר בפגיעויות שנוצלו בפועל על ידי תוקפים בעולם. פגיעות אחת כזו, CVE-2020-0878 בדפדפן Microsoft Edge, נכנסה לקטלוג הניצול של CISA כבר בתאריך 3 בנובמבר 2021, ועדיין נותרה פתוחה במחשבים שנבדקו. המשמעות היא שחלפו למעלה מ-1,000 ימים מאז שפורסמה אזהרה רשמית על ניצול הפגיעות, ועדיין לא טופלה. חלון זמן כה ארוך מספק לתוקפים הזדמנות נרחבת לנצל חולשות אלו, תוך שימוש בכלים וטכניקות זמינים ומוכרים.
הסיבה לכך שפגיעויות ישנות ומתועדות הן המנוצלות ביותר טמונה בכך שהן ידועות היטב לקהילת התוקפים, וקיימים עבורן כלי ניצול (exploits) זמינים וקלים לשימוש. עסקים קטנים, שפעמים רבות אינם מקפידים על עדכוני אבטחה שוטפים וניהול פגיעויות, הופכים למטרות קלות. כך למשל, פגיעויות כמו CVE-2025-8088 ו-CVE-2025-6218 ב-WinRAR 5.91 (64-bit), עם ציוני CVSS גבוהים (8.8 ו-7.8 בהתאמה) והסתברות ניצול של 94.6% ו-90.5% בהתאמה, נמצאו מנוצלות בפועל ועדיין פתוחות במערכות. פגיעויות אלו, למרות שהן מתועדות ומוכרות, נשארות כ'דלתות פתוחות' עבור תוקפים, מה שעלול להוביל לפריצות, גניבת נתונים, השבתת מערכות ונזקים כספיים ותדמיתיים משמעותיים.
כשלים תפעוליים ובטחוניים שכיחים
מעבר לפגיעויות האבטחה, הנתונים חושפים שורה של כשלים תפעוליים שכיחים המשפיעים על ביצועי המחשבים ועלולים להוות סיכון ביטחוני. 12 מתוך 13 המחשבים במדגם סובלים מלפחות התראה פעילה אחת. הבעיות הנפוצות ביותר כוללות: עדכונים ממתינים (7 מתוך 13 מחשבים, 54%), שגיאות דרייברים (5 מתוך 13, 38%), וזיכרון בעומס גבוה (4 מתוך 13, 31%). כמו כן, 4 מחשבים (31%) חוו מסך כחול (BSOD), ו-3 מחשבים (23%) סובלים מחוסר עדכוני אבטחה, כיבויים לא צפויים ואיומי אנטי-וירוס פעילים (av_threat).
מחשבים עם עדכונים ממתינים (updates_pending) חשופים לפגיעויות אבטחה ידועות, שכן עדכונים אלו כוללים לעיתים קרובות תיקונים לחולשות קריטיות. אי-התקנתם מותירה את המערכת פרוצה. שגיאות דרייברים (drivers_error) עלולות לגרום לחוסר יציבות במערכת, להאט את קצב העבודה ואף להוביל לקריסות. זיכרון בעומס גבוה (31% מהמחשבים) פוגע בביצועי המחשב ומאט את העבודה, מה שמשפיע ישירות על הפרודוקטיביות. מסכים כחולים (BSOD) וכיבויים לא צפויים מעידים על בעיות חמורות בחומרה או בתוכנה, ועלולים לגרום לאובדן נתונים ולהשבתת עבודה. איומי אנטי-וירוס פעילים (av_threat) מצביעים על חדירה של תוכנות זדוניות למערכת, מה שמהווה סיכון מיידי לגניבת מידע, הצפנת קבצים (כופרה) או שיבוש פעילות עסקית.
בנוסף, 3 מתוך 13 המחשבים במדגם מריצים מערכת הפעלה שיצאה מתמיכה (Windows 10 ומטה), מה שאומר שהם לא יקבלו עוד עדכוני אבטחה לעולם. מצב זה חושף אותם לחלוטין בפני איומים חדשים וישנים כאחד, והופך אותם למטרה קלה במיוחד עבור תוקפים. דיסק כמעט מלא (2 מתוך 13 מחשבים, 15%) עלול לגרום להאטה משמעותית של המערכת, מניעת התקנת עדכונים חשובים ואף קריסה. כיבוי ה-Firewall (אחד מתוך 13 מחשבים, 8%) מסיר שכבת הגנה קריטית מפני גישה בלתי מורשית לרשת המקומית. כל אלו מדגישים את הצורך בניהול ובקרה שוטפים, גם בעסקים קטנים.
המלצות מקצועיות: חשיבות התחזוקה השוטפת
הנתונים ממדגם XIT מדגישים את החשיבות הקריטית של תחזוקה שוטפת ופרואקטיבית של מערכות המחשוב, גם בעסקים קטנים. ההמלצה המקצועית היא לאמץ גישה הוליסטית הכוללת מספר צעדים מרכזיים. ראשית, יש להקפיד על התקנת עדכוני אבטחה ותוכנה באופן סדיר ומהיר, מיד עם פרסומם. זה כולל עדכונים למערכת ההפעלה, לדפדפנים, לתוכנות אופיס ולכל יישום אחר המותקן במחשבים. שנית, יש לנהל מעקב אחר פגיעויות אבטחה ולטפל בהן באופן יזום, תוך מתן עדיפות לפגיעויות המופיעות ברשימת KEV של CISA. שלישית, מומלץ להשתמש בפתרונות אנטי-וירוס ו-Firewall מעודכנים ופעילים, ולבצע סריקות תקופתיות לאיתור איומים. רביעית, יש לנטר את ביצועי המחשבים באופן שוטף, לטפל בבעיות כגון עומס זיכרון גבוה או דיסק כמעט מלא, ולהקפיד על אתחולים קבועים של המערכות. לבסוף, יש להחליף מערכות הפעלה שיצאו מתמיכה או לשדרג אותן לגרסאות נתמכות, על מנת להבטיח קבלת עדכוני אבטחה קריטיים. יישום צעדים אלו, גם בהיקף מצומצם, יכול לצמצם באופן דרמטי את הסיכון העסקי ולאבטח את המידע הרגיש של העסק.