
דוח ניטור חושף: פגיעויות אבטחה בנות 3 שנים נותרו פתוחות בעסקים קטנים
נתוני מערכת XIT מגלים כי 93% מהמחשבים במדגם סובלים מהתראות פעילות, כאשר פגיעויות קריטיות המנוצלות בטבע נותרות ללא מענה במשך למעלה מ-1,200 ימים.
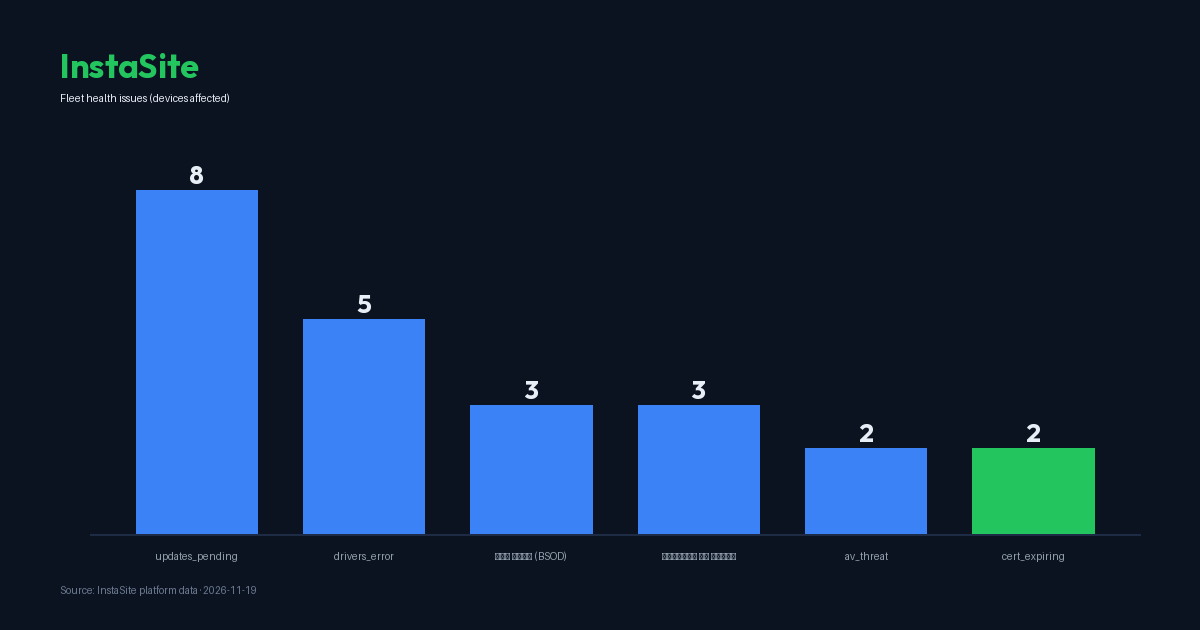
נתונים חדשים ממערכת הניטור XIT חושפים תמונת מצב מדאיגה בנוגע לחוסן הדיגיטלי של עסקים קטנים בישראל. על פי מדגם של 14 נקודות קצה מנוטרות, נמצא כי ב-13 מתוכן (כ-93%) קיימת לפחות התראה פעילה אחת המעידה על כשל בתחזוקה או בסיכון אבטחה. הממצא המטריד ביותר נוגע למשך הזמן שבו פגיעויות ידועות נותרות חשופות. במדגם זוהתה פגיעות בתוכנת Microsoft Edge (CVE-2020-0878), אשר נכנסה לקטלוג הפגיעויות המנוצלות (KEV) של סוכנות הסייבר האמריקאית CISA כבר ב-3 בנובמבר 2021. המשמעות היא שחלפו למעלה מ-1,200 ימים מאז שהוכח כי האקרים מנצלים את הפרצה באופן פעיל, ועדיין היא קיימת בתחנות עבודה פעילות.
הפער בין פרסום הפגיעות ליישום העדכון
הניתוח מעלה כי בעסקים קטנים קיים פער משמעותי בניהול עדכוני תוכנה. 57% מהמחשבים במדגם (8 מתוך 14) ממתינים לעדכוני מערכת הפעלה, כאשר בסך הכל נספרו 18 עדכונים ממתינים בצי. הבעיה אינה מסתכמת רק במערכת ההפעלה, אלא חודרת לעומק התוכנות המותקנות. במדגם נמצאו 336 ממצאי פגיעות פתוחים המבוססים על 30 מזהי CVE ייחודיים. מתוכם, 17 פגיעויות כבר סווגו על ידי CISA ככאלו המנוצלות בפועל בטבע. דוגמה בולטת היא פגיעות בתוכנת 7-Zip (CVE-2025-0411) עם ציון חומרה CVSS של 7.0 והסתברות ניצול גבוהה של 47.6%, ופגיעות ב-Notepad++ (CVE-2025-15556) עם ציון 7.5. העובדה שתוכנות פופולריות אלו אינן מעודכנות יוצרת וקטור תקיפה נוח עבור גורמים עוינים.
מדוע פגיעויות ישנות ומתועדות הן המנוצלות ביותר? התשובה טמונה בזמינות המידע. עבור פגיעות שתועדה לפני שנים, קיים קוד ניצול (Exploit) זמין ברשת, מה שמאפשר גם לתוקפים פחות מיומנים לבצע פריצות אוטומטיות. בעוד שארגונים גדולים מפעילים מערכי ניהול טלאים (Patch Management), עסקים קטנים נוטים להסתמך על עדכונים ידניים או אוטומטיים שלעיתים נכשלים עקב שגיאות מערכת. במדגם הנוכחי, נרשמו 105,915 שגיאות מערכת ביומן האירועים בתוך 24 שעות בלבד, נתון המעיד על חוסר יציבות תשתיתי שעלול למסך פעילות זדונית.
תחזוקה לקויה כפתח לסיכונים תפעוליים
מעבר לאיומי הסייבר, הנתונים מצביעים על שחיקה פיזית ותפעולית של המחשוב. 36% מהמחשבים סובלים משגיאות במנהלי התקנים (Drivers), ו-21% חוו קריסות מסך כחול (BSOD) או כיבויים לא צפויים במהלך 30 הימים האחרונים. מחשבים אלו מציגים זמן ריצה ממוצע של 124 שעות בין אתחולים, מה שמעיד על כך שחלק מהתחנות אינן עוברות רענון נדרש ליישום עדכוני אבטחה קריטיים. בנוסף, 14% מהמחשבים פועלים עם מערכות הפעלה שיצאו מתמיכה (Windows 10 ומטה בגרסאות ישנות), מה שאומר שהם לא יקבלו עוד עדכוני אבטחה לעולם, ובכך הופכים לנקודת תורפה קבועה ברשת העסקית.
הקשר המקצועי מלמד כי דיסק כמעט מלא (שנמצא ב-7% מהמחשבים) או עומס זיכרון גבוה אינם רק בעיית ביצועים. כאשר שטח האחסון נגמר, מערכת ההפעלה אינה מסוגלת להוריד ולהתקין עדכוני אבטחה, מה שמשאיר את המחשב חשוף. כמו כן, הימצאותן של תעודות אבטחה פגות תוקף (14% מהמקרים) עלולה להוביל לחסימת גישה לשירותי ענן חיוניים או לאפשר התקפות מסוג "אדם באמצע" (MitM). השילוב בין חומרה לא מתוחזקת, מערכות הפעלה מיושנות ועיכוב של שנים בתיקון פגיעויות ידועות, יוצר סיכון עסקי ממשי שעלול להוביל לאובדן מידע או להשבתה מלאה של הפעילות העסקית.