
מדגם חושף: 85% מעסקים קטנים בישראל עם פגיעויות אבטחה פעילות
ניתוח נתוני ניטור של מערכת XIT מצביע על מצב קריטי בתחזוקת ואבטחת מחשבים בעסקים קטנים, עם דגש על פגיעויות המנוצלות בפועל.
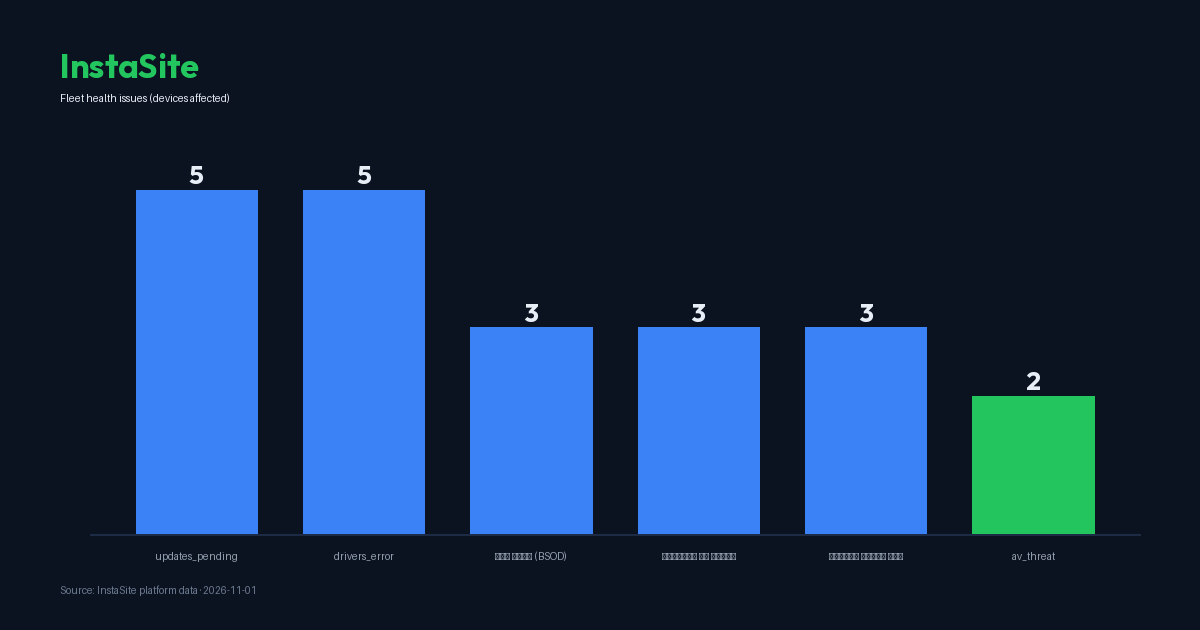
מדגם של 13 נקודות קצה מעסקים קטנים בישראל, שנאסף ואוּנְטַר על ידי מערכת XIT, חושף תמונה מדאיגה של מצב תחזוקת ואבטחת המחשבים. הנתונים מצביעים על כך ש-11 מתוך 13 המחשבים שנבדקו (כ-85%) סובלים מלפחות התראה פעילה אחת, כאשר הדגש המדאיג ביותר הוא על פגיעויות אבטחה שכבר מנוצלות בפועל על ידי תוקפים, ונכללות בקטלוג ה-KEV (Known Exploited Vulnerabilities) של הסוכנות האמריקאית לאבטחת סייבר ותשתיות (CISA). במדגם נמצאו 17 פגיעויות כאלה, המפוזרות על פני 12 מחשבים שונים, מה שמעיד על סיכון מיידי ומוחשי לפעילות העסקית.
פגיעויות קריטיות: האיום המיידי
ההבחנה בין פגיעות תיאורטית לבין פגיעות המנוצלות בפועל היא קריטית בקביעת סדר העדיפויות לתיקון. בעוד שפגיעות תיאורטיות רבות קיימות בכל מערכת, פגיעות הכלולות בקטלוג ה-KEV של CISA הן כאלה שתוקפים כבר מצאו דרך לנצל אותן, והן מהוות איום פעיל ומיידי. במדגם הנוכחי, מתוך 229 ממצאי פגיעות פתוחים על 12 מחשבים ו-28 CVEs ייחודיים, זוהו 17 פגיעויות ספציפיות המנוצלות בפועל. משמעות הדבר היא שעסקים אלו חשופים להתקפות סייבר אקטיביות, שעלולות להוביל לגניבת נתונים, שיבוש פעילות, או אפילו דרישות כופר.
דוגמאות בולטות כוללות את CVE-2025-0411 ב-7-Zip (x64) עם ציון CVSS של 7.0 והסתברות ניצול של 67.1%, ו-CVE-2025-15556 ב-Notepad++ (32-bit x86) עם ציון CVSS של 7.5 והסתברות ניצול של 1.7%. שתיהן פגיעויות המנוצלות בפועל. הפגיעות המנוצלת הוותיקה ביותר שעדיין פתוחה במדגם היא CVE-2020-0878 ב-Microsoft Edge, שנכנסה לקטלוג הניצול של CISA כבר בנובמבר 2021. העובדה שפגיעות אלו נותרות פתוחות במשך תקופה ארוכה מעידה על חוסר מודעות או חוסר יכולת לטפל בהן בזמן, ומותירה את העסק חשוף לאורך זמן.
מצב התחזוקה: כשלים רוחביים
מעבר לפגיעויות המנוצלות, הנתונים חושפים כשלים רוחביים בתחזוקת המחשבים בעסקים קטנים. רק 8% מהמחשבים במדגם נמצאו תקינים לחלוטין וללא התראות. הבעיות הנפוצות ביותר הן עדכונים ממתינים (38% מהמחשבים), שגיאות דרייברים (38%), ומסכים כחולים או כיבויים לא צפויים (23% לכל אחד). במצטבר, נמצאו 15 עדכונים ממתינים בחמישה מחשבים, ושישה מסכים כחולים (BSOD) ב-30 יום בכל הצי. בנוסף, 63 שגיאות מערכת נרשמו ביומן האירועים ב-24 שעות האחרונות בכל הצי, מה שמעיד על חוסר יציבות תפעולית.
עוד נתון מדאיג הוא ששלושה מתוך 13 המחשבים מריצים מערכת הפעלה שיצאה מתמיכה (Windows 10 ומטה). מחשבים אלו לא יקבלו עוד עדכוני אבטחה, מה שהופך אותם לפגיעים במיוחד בפני איומים חדשים וקיימים. חוסר עדכונים, בין אם של מערכת ההפעלה או של דרייברים, עלול להוביל לא רק לפגיעויות אבטחה אלא גם לירידה בביצועים, קריסות מערכת, ואובדן נתונים. דיסק כמעט מלא (8% מהמחשבים), צריכת זיכרון ממוצעת של 57% (ללא מחשבים בעומס גבוה), וזמן ריצה ממוצע של 172 שעות בין אתחולים, משלימים תמונה של מערכות שאינן מתוחזקות באופן מיטבי.
ההקשר המקצועי: סיכון עסקי ופתרונות
הליקויים שנמצאו במדגם משקפים סיכון עסקי משמעותי לעסקים קטנים. פגיעות אבטחה מנוצלות בפועל עלולות להוביל לפריצות, גניבת מידע רגיש (של לקוחות, ספקים או העסק עצמו), השבתת מערכות, פגיעה במוניטין, ואף קנסות רגולטוריים. גם בעיות תפעוליות כמו מסכים כחולים, כיבויים לא צפויים או שגיאות דרייברים, גורמות לאובדן שעות עבודה, ירידה בתפוקה, ותסכול בקרב העובדים.
המלצה מקצועית היא להתמקד בראש ובראשונה בטיפול בפגיעויות המנוצלות בפועל, כפי שמפורטות בקטלוג ה-KEV של CISA. אלו הן הפגיעויות בעלות הסיכון הגבוה ביותר ודורשות טיפול מיידי. בנוסף, יש להקפיד על עדכוני אבטחה שוטפים למערכות הפעלה ולתוכנות, להחליף מערכות הפעלה שיצאו מתמיכה, ולבצע תחזוקה שוטפת הכוללת בדיקת דרייברים, ניטור ביצועים, ופינוי שטח דיסק. עסקים קטנים, שלרוב חסרים את המשאבים והמומחיות של ארגונים גדולים, נדרשים לאסטרטגיית אבטחה ותחזוקה פרואקטיבית כדי לצמצם את הסיכונים ולהבטיח את המשכיות פעילותם.