
דו"ח ניטור: 66% צריכת זיכרון ממוצעת ופערים באבטחת מחשוב בעסקים קטנים
נתוני מערכת XIT חושפים עומס חומרתי כבד וחשיפה לפגיעויות סייבר מנוצלות בקרב עסקים קטנים בישראל.
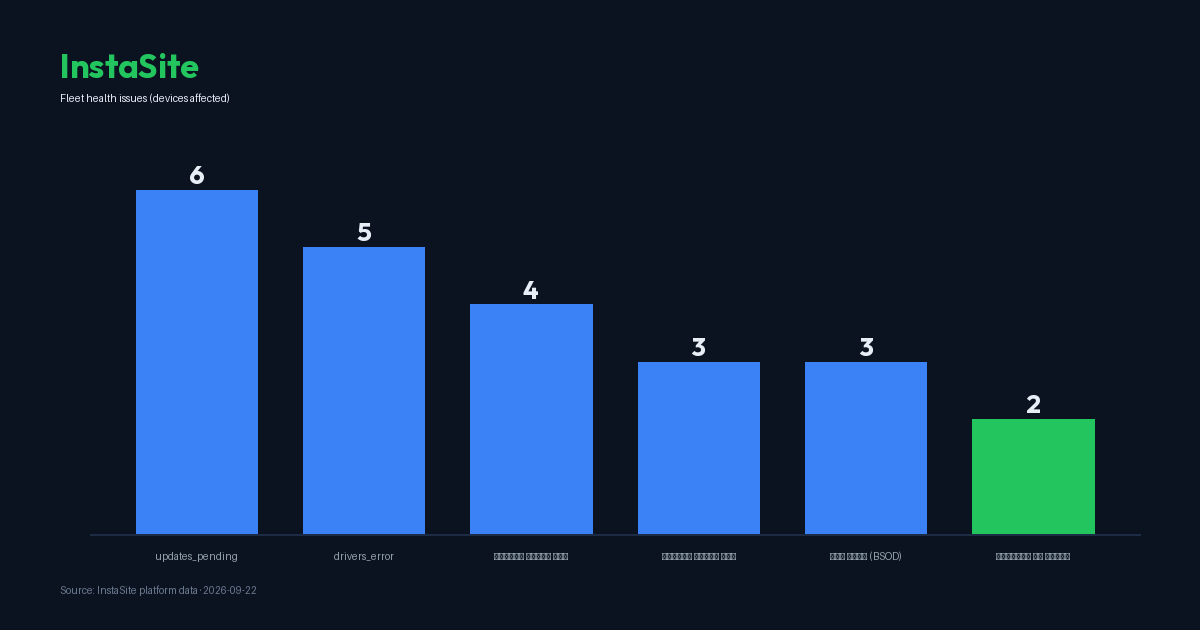
מצב התחזוקה והאבטחה של תשתיות המחשוב בעסקים קטנים בישראל נמצא תחת עומס משמעותי, כך עולה מנתוני ניטור עדכניים ואנונימיים ממערכת XIT. המדגם, הכולל 12 נקודות קצה (מחשבי קצה), מצביע על תמונה מדאיגה: 11 מתוך 12 מחשבים (כ-92%) פועלים תחת התראה פעילה אחת לפחות, כאשר הבעיה הבולטת ביותר היא עומס על זיכרון העבודה (RAM) וחשיפה לפגיעויות אבטחה וותיקות וחדשות כאחד.
צוואר הבקבוק של הפרודוקטיביות: עומס חריג על הזיכרון
אחד הממצאים המרכזיים בדו"ח נוגע לביצועי החומרה היומיומיים. צריכת הזיכרון הממוצעת בצי המחשבים שנבדק עומדת על 66%, נתון גבוה המעיד על כך שמרבית המחשבים פועלים קרוב לקצה גבול היכולת שלהם. מתוך המדגם, שני מחשבים נמצאים במצב של עומס קריטי עם צריכת זיכרון של מעל 85%. עומס כזה אינו רק נתון טכני; הוא מתרגם ישירות לאובדן זמן עבודה יקר. כאשר הזיכרון מתמלא, מערכת ההפעלה נאלצת להשתמש ב"קובץ ההחלפה" על גבי הדיסק הקשיח, פעולה האיטית פי כמה וכמה מגישה לזיכרון ה-RAM, מה שמוביל לקפיאות, השהיות וקריסות של יישומים.
מבחינה מקצועית, עומס זיכרון מתמשך מעיד לרוב על צורך בשדרוג חומרה או על ריבוי תהליכי רקע מיותרים. עבור עסק קטן, המשמעות היא ירידה בתפוקת העובדים ותסכול גובר מול מערכות המידע. בנוסף לעומס הזיכרון, הדו"ח מצביע על בעיות יציבות נוספות: 25% מהמחשבים חוו מסך כחול (BSOD) במהלך 30 הימים האחרונים, ובסך הכל נרשמו 9 אירועי קריסה כאלו בצי המצומצם, לצד 38 שגיאות מערכת קריטיות ביומן האירועים בתוך 24 שעות בלבד.
פער האבטחה: פגיעויות מנוצלות ועדכונים חסרים
בתחום אבטחת המידע, הממצאים חושפים חשיפה לסיכונים ממשיים. בצי המחשבים נמצאו 231 ממצאי פגיעות פתוחים (CVE), המורכבים מ-28 פגיעויות ייחודיות. מדאיגה במיוחד העובדה ש-17 מתוך הפגיעויות הללו מופיעות בקטלוג ה-KEV של סוכנות הסייבר האמריקאית (CISA), כלומר אלו פגיעויות שידוע כי האקרים מנצלים בפועל ב"טבע". אחת הפגיעויות הוותיקות ביותר שטרם טופלו היא CVE-2020-0878 בדפדפן Microsoft Edge, פגיעות המוכרת כבר משנת 2020 ועדיין מהווה פרצה פתוחה בחלק מהמחשבים.
הדו"ח מזהה גם איומים מודרניים יותר, כמו CVE-2025-0411 בתוכנת 7-Zip, המדורגת בציון חומרה (CVSS) של 7.0 עם הסתברות ניצול גבוהה של 67.1%. למרות הסיכונים, 50% מהמחשבים במדגם ממתינים לעדכוני מערכת (Updates Pending) ו-25% חסרים עדכוני אבטחה קריטיים. יתרה מכך, שני מחשבים במדגם מריצים מערכות הפעלה שיצאו מתמיכה (כגון Windows 10 בגרסאות ישנות או גרסאות קודמות), מה שאומר שהם לא יקבלו עוד עדכוני אבטחה לעולם, מה שהופך אותם למטרה קלה להתקפות כופרה ופריצה.
הקשר עסקי: תחזוקה מונעת ככלי להישרדות
הנתונים מראים כי תחזוקת המחשוב בעסקים קטנים היא לרוב תגובתית ולא יזומה. זמן הריצה הממוצע בין אתחולים עומד על 284 שעות, אולם קיימים מחשבים שלא אותחלו מעל 720 שעות (חודש רצוף). היעדר אתחול מונע התקנת עדכונים קריטיים וגורם להצטברות של שגיאות בזיכרון המערכת. כאשר מוסיפים לכך נתונים כמו 42% מהמחשבים הסובלים משגיאות דרייברים ו-8% עם דיסק קשיח כמעט מלא, מתקבלת תמונה של תשתית לא יציבה.
עבור בעל העסק, הלקח המקצועי הוא שדיסק מלא או זיכרון בעומס הם לא רק מטרד, אלא סכנה להמשכיות העסקית. דיסק מלא מונע כתיבת לוגים של אבטחה ויכול לגרום לאובדן מידע פתאומי. חוסר בעדכוני אבטחה, בשילוב עם חומות אש (Firewall) כבויות שנמצאו בחלק מהמחשבים, מייצרים פרצה קוראת לגנב. המלצת המומחים הנגזרת מנתונים אלו היא אימוץ גישה של ניטור רציף ושדרוג חומרה מבוסס נתונים, במקום המתנה לקריסה המוחלטת של המערכת.