
פער אבטחה חמור בעסקים קטנים: 11 עדכוני אבטחה ממתינים
נתוני ניטור חושפים תמונה מדאיגה של תחזוקת מחשבים ואבטחת מידע בקרב עסקים קטנים בישראל, עם חשיפה ממושכת לפגיעויות קריטיות.
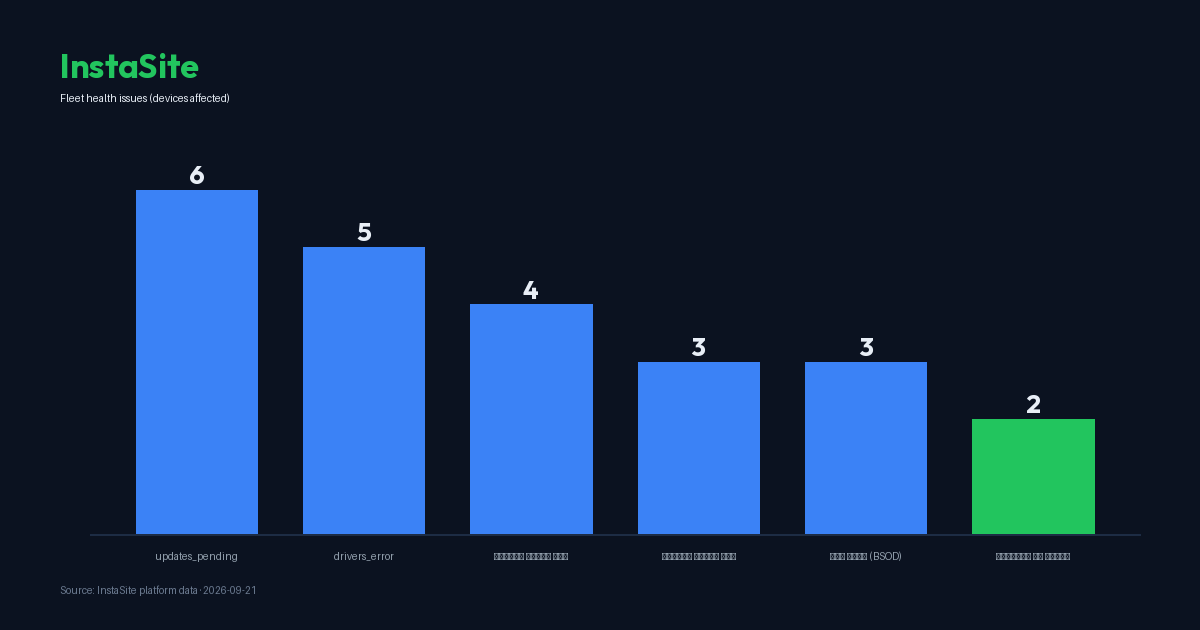
נתוני ניטור ממערכת XIT, שנאספו ממדגם של 12 נקודות קצה בעסקים קטנים בישראל, מצביעים על פערים משמעותיים בתחזוקת מחשבים ובאבטחת מידע. הממצאים חושפים כי 11 מתוך 12 המחשבים במדגם סובלים מלפחות התראה פעילה אחת, כאשר סוגיות של עדכונים ממתינים ופגיעויות אבטחה פתוחות בולטות במיוחד, ויוצרות חלון הזדמנויות רחב לתוקפים.
בפרט, המדגם מראה כי קיימים בסך הכל 11 עדכונים ממתינים להתקנה ברחבי הצי, כאשר 6 מתוך 12 המחשבים (50%) ממתינים לעדכון כלשהו. נתון זה מדגיש את הזמן שחולף בין פרסום עדכון אבטחה לבין התקנתו בפועל בעסקים קטנים. חלון חשיפה זה הוא קריטי, שכן תוקפים מנצלים באופן תדיר פגיעויות שכבר תוקנו על ידי היצרנים, אך טרם הוטמעו במערכות הקצה. ניצול פגיעויות אלו מאפשר להם לחדור לרשתות ארגוניות, לגנוב מידע, להצפין קבצים ולגרום נזק תפעולי וכלכלי משמעותי.
מצב תחזוקת המחשבים: תמונה מדאיגה
מעבר לסוגיית העדכונים, הנתונים חושפים שורה של בעיות תחזוקה נוספות. 5 מתוך 12 המחשבים (42%) סובלים משגיאות דרייברים, בעיה שעלולה לגרום לחוסר יציבות, ירידה בביצועים ואף קריסות מערכת. 4 מחשבים (33%) נמצאים בעומס זיכרון גבוה, כאשר 2 מהם מוגדרים בעומס זיכרון של 85% ומעלה, מה שפוגע ביעילות העבודה ומאט את המערכת. 3 מחשבים (25%) סבלו ממסך כחול (BSOD) ב-30 הימים האחרונים, עם סך של 9 מסכים כחולים בכל הצי, ו-3 מחשבים נוספים (25%) מדווחים על עדכוני אבטחה חסרים באופן ספציפי. בנוסף, 2 מחשבים (17%) חוו כיבויים לא צפויים, ו-2 מחשבים (17%) סבלו מאיומי אנטי-וירוס פעילים (av_threat).
מדדי ביצועים נוספים מצביעים על חוסר טיפול שוטף: צריכת המעבד הממוצעת עומדת על 16.0%, וצריכת הזיכרון הממוצעת גבוהה יחסית ועומדת על 61.0%. זמן הריצה הממוצע בין אתחולים עומד על 267.0 שעות, כאשר 2 מחשבים לא אותחלו מעל 720 שעות (חודש שלם). אי-אתחול קבוע מונע התקנת עדכונים רבים ומצטברים, ועלול להוביל לחוסר יציבות ופגיעות אבטחה. ב-24 השעות האחרונות נרשמו 40 שגיאות מערכת ביומן האירועים בכל הצי, מה שמעיד על בעיות תפעוליות מתמשכות.
מודיעין פגיעויות: חשיפה קריטית לניצול
היבט מדאיג במיוחד הוא היקף הפגיעויות הפתוחות. המערכת זיהתה 231 ממצאי פגיעות פתוחים על 12 המחשבים, המייצגים 28 פגיעויות CVE ייחודיות. מתוכן, 17 פגיעויות CVE נמצאות ברשימת ה-KEV (Known Exploited Vulnerabilities) של CISA, כלומר הן נוצלו בפועל בטבע על ידי תוקפים. למרות זאת, רק 2 מתוך 231 הממצאים אומתו מול הגרסה המותקנת בפועל, מה שמעיד על פער בטיפול ובאימות.
הפגיעות המנוצלת הוותיקה ביותר שעדיין פתוחה היא CVE-2020-0878 ב-Microsoft Edge, שנכנסה לקטלוג הניצול של CISA כבר בתאריך 3 בנובמבר 2021. קיומה של פגיעות זו, שפורסמה לפני למעלה משלוש שנים ונוצלה בפועל, מדגיש את הסכנה הטמונה בהזנחת עדכונים. דוגמאות נוספות לפגיעויות קריטיות שזוהו כוללות את CVE-2025-0411 ב-7-Zip 24.07 (x64) עם ציון CVSS של 7.0 והסתברות ניצול של 67.1%, ו-CVE-2025-15556 ב-Notepad++ (32-bit x86) עם ציון CVSS של 7.5 והסתברות ניצול של 1.7%. שתי הפגיעויות הללו מנוצלות בפועל.
בנוסף, 2 מתוך 12 המחשבים מריצים מערכת הפעלה שיצאה מתמיכה (Windows 10 ומטה). משמעות הדבר היא שמחשבים אלו לא יקבלו עוד עדכוני אבטחה לעולם, מה שהופך אותם לפגיעים במיוחד לכל פגיעות חדשה שתתגלה, ומהווה סיכון אבטחתי חמור לעסק כולו.
ההקשר המקצועי והסיכון העסקי
הנתונים מצביעים על כשל מערכתי בניהול אבטחת המידע והתחזוקה השוטפת בעסקים קטנים. אי-התקנת עדכונים, במיוחד עדכוני אבטחה, יוצרת חלון הזדמנויות קריטי לתוקפים. כאשר פגיעות ידועה ומתוקנת נותרת פתוחה במערכת, היא הופכת לנקודת כניסה קלה עבור תוכנות זדוניות, מתקפות כופר וגניבת מידע. עסקים קטנים, שלרוב חסרים את המשאבים והמומחיות של ארגונים גדולים, הופכים ליעד אטרקטיבי עבור תוקפים בשל חולשות אלו.
שגיאות דרייברים, עומס זיכרון גבוה ומסכים כחולים אינם רק מטרד תפעולי; הם סימנים לחוסר יציבות מערכתית שעלולה להוביל לאובדן נתונים, השבתת מערכות ופגיעה בהמשכיות העסקית. כיבויים לא צפויים מעידים על בעיות חומרה או תוכנה חמורות, ואיומי אנטי-וירוס פעילים וכיבוי חומת אש (firewall_off) הם אינדיקטורים ברורים לכך שהגנות בסיסיות אינן פועלות כראוי, ומשאירים את המערכות חשופות לחלוטין.
ההמלצה המקצועית היא לאמץ גישה פרואקטיבית לתחזוקה ואבטחת מידע. הדבר כולל הטמעת מדיניות עדכונים קבועה ומהירה, ניטור שוטף של מצב המערכות, וניהול פגיעויות אקטיבי המבוסס על מודיעין איומים עדכני. יש לוודא שכל מערכות ההפעלה והתוכנות נמצאות בתמיכה ומקבלות עדכונים שוטפים. אי-טיפול בסוגיות אלו עלול להוביל להשלכות הרסניות על העסק, החל מפגיעה במוניטין ועד להפסדים כספיים כבדים כתוצאה ממתקפת סייבר מוצלחת.