
92% מהמחשבים בעסקים קטנים בישראל סובלים מהזנחה טכנית ואבטחתית
נתוני ניטור חושפים כי אי-אתחול ממושך של עמדות קצה וצבירת פגיעויות קריטיות מסכנים את הרציפות העסקית של חברות קטנות.
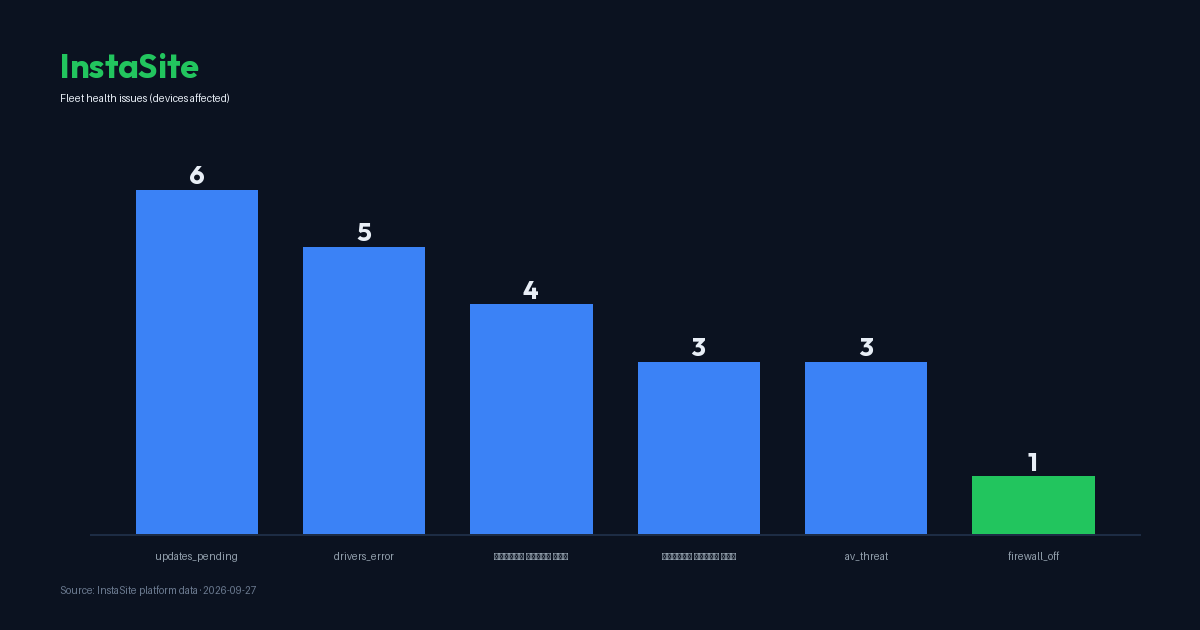
דו"ח ניטור חדש המבוסס על נתונים אנונימיים ממערכת XIT, חושף תמונה מדאיגה בנוגע למצב התחזוקה ואבטחת המידע במגזר העסקים הקטנים בישראל. על פי הממצאים שנאספו ממדגם של 12 נקודות קצה פעילות, כ-92% מהמחשבים (11 מתוך 12) נמצאו עם התראה פעילה אחת לפחות המעידה על כשל טכני או סיכון אבטחתי. הנתונים מצביעים על פער משמעותי בין הצורך ברציפות עסקית לבין הניהול בפועל של תשתיות המחשוב, כאשר רק 8% מהמחשבים במדגם הוגדרו כתקינים לחלוטין וללא התראות.
הגורם המרכזי לכשלים: אי-אתחול ממושך וצבירת שגיאות זיכרון
אחד הממצאים הבולטים ביותר במדגם נוגע להרגלי השימוש של העובדים וניהול צריכת המשאבים. זמן הריצה הממוצע (Uptime) של מחשב בין אתחול לאתחול עומד על 388 שעות, שהן כ-16 ימים רצופים. עם זאת, הנתונים חושפים מקרי קיצון שבהם 17% מהמחשבים (2 מתוך 12) לא עברו אתחול במשך למעלה מ-720 שעות, כלומר חודש ימים לפחות. למצב זה השפעה ישירה על יציבות המערכת: צריכת הזיכרון (RAM) הממוצעת בצי עומדת על 66%, כאשר ב-33% מהמחשבים נרשם עומס גבוה ובשתי עמדות קצה הניצולת חצתה את רף ה-85%.
מבחינה מקצועית, אי-אתחול ממושך אינו רק עניין של נוחות. מערכות הפעלה מודרניות זקוקות לאתחול כדי לנקות דליפות זיכרון (Memory Leaks) של אפליקציות, לרענן תהליכי מערכת תקועים ולהחיל עדכוני ליבה קריטיים. כאשר מחשב פועל שבועות ללא הפסקה, נרשמת עלייה חדה בשגיאות מערכת. המדגם מראה כי ב-24 שעות בלבד נרשמו 61 שגיאות מערכת ביומן האירועים של הצי, וצריכת המשאבים הגבוהה הובילה ל-5 מקרים של "מסכים כחולים" (BSOD) במהלך 30 הימים האחרונים. כל אירוע כזה מתרגם לאובדן שעות עבודה ולפגיעה ישירה בפריון העסקי.
פרצות אבטחה בשימוש פעיל: פער העדכונים של העסקים הקטנים
בתחום אבטחת המידע, הממצאים חושפים חשיפה משמעותית לאיומים חיצוניים. במדגם זוהו 231 ממצאי פגיעות פתוחים על פני 12 מחשבים בלבד, הכוללים 28 מזהי CVE ייחודיים. חמור מכך, 17 מהפגיעויות הללו מופיעות בקטלוג ה-KEV של סוכנות הסייבר האמריקאית (CISA), המרכז פגיעויות שידוע כי נוצלו בפועל על ידי תוקפים בטבע. דוגמה בולטת היא פגיעות CVE-2020-0878 בדפדפן Microsoft Edge, שנותרה פתוחה במערכת למרות שהיא מוכרת כפגיעות מנוצלת כבר משנת 2021.
הסיכון אינו מוגבל רק לתוכנות ישנות. הניטור זיהה פגיעויות חדשות וקריטיות משנת 2025 בתוכנות נפוצות כמו 7-Zip (CVE-2025-0411) עם הסתברות ניצול גבוהה של 67.1%, וכן ב-Notepad++ (CVE-2025-15556). למרות זאת, 50% מהמחשבים במדגם ממתינים לעדכוני תוכנה (Updates Pending) ו-25% חסרים עדכוני אבטחה קריטיים. הקשר בין אי-אתחול לאבטחה הוא ישיר: רוב עדכוני האבטחה של Windows ותוכנות צד-שלישי דורשים אתחול מלא של המערכת כדי להיכנס לתוקף. ללא אתחול, המחשב נותר חשוף גם אם העדכון הורד באופן אוטומטי.
מערכות מיושנות וסיכוני המשכיות
נדבך נוסף המאיים על אבטחת העסקים הוא השימוש במערכות הפעלה שאינן נתמכות עוד. 17% מהמחשבים במדגם מריצים גרסאות של Windows 10 ומטה שיצאו ממעגל התמיכה הרשמי. המשמעות עבור בעל העסק היא שמחשבים אלו לא יקבלו עוד תיקוני אבטחה לעולם, מה שהופך אותם למטרה קלה עבור התקפות כופר ונוזקות. בנוסף, נמצא כי ב-25% מהמחשבים קיימת התראת אנטי-וירוס פעילה (AV Threat) ובמחשב אחד חומת האש (Firewall) הייתה כבויה לחלוטין.
לסיכום, נתוני XIT מציירים תמונה של "חוב טכני" מצטבר בעסקים קטנים. השילוב בין מחסור באתחולים סדירים, ניהול זיכרון לקוי והתעלמות מעדכוני אבטחה קריטיים, יוצר סביבת עבודה לא יציבה וחשופה לסייבר. המלצת המומחים בתחום ה-IT לעסקים אלו היא הטמעת מדיניות של אתחול שבועי לפחות, מעבר למערכות הפעלה נתמכות וביצוע בקרה שוטפת על סטטוס העדכונים, כדי למנוע מצב שבו תקלה טכנית פשוטה הופכת לאירוע השבתה כולל.